
7 min de lecture
Faut-il encore donner un accès SSH pour publier une correction ?
SSH donne un accès direct au serveur. C’est utile pour un technicien expérimenté, mais ce n’est pas une façon rassurante de valider une boutique.
Pour les changements courants, multiplier les accès serveur augmente la surface de risque sans améliorer la validation métier.
Ce guide explique quand SSH reste pertinent, et comment publier la plupart des corrections sans exposer le serveur ni dépendre d’un accès privilégié.
Publier une correction sans ouvrir le serveur
Validez le changement via une preview web et gardez les accès SSH pour les rares cas qui l’exigent vraiment.
Démarrer un essai gratuitVoir les tarifsComprendre le fonctionnement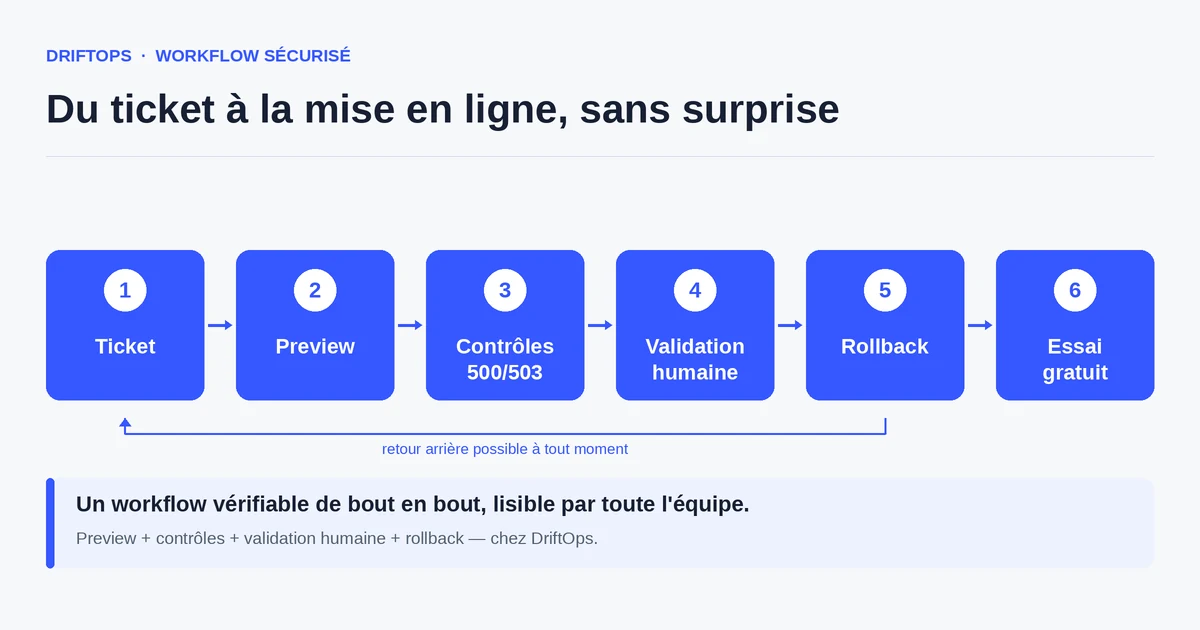
À quoi sert réellement SSH
SSH est un accès puissant : il permet d’exécuter des commandes directement sur le serveur, de manipuler des fichiers et des services. C’est indispensable pour certaines tâches d’infrastructure ou de diagnostic avancé.
Mais publier une correction courante — un module, un thème, une règle de prix — ne nécessite pas forcément cet accès. Ce qui compte alors, c’est de vérifier que la boutique vend toujours, pas d’ouvrir un terminal.
Le réflexe « pour publier, il faut SSH » mélange deux besoins : l’intervention technique rare et la validation métier fréquente. Les distinguer réduit les risques.
Les risques d’un accès SSH banalisé
Chaque accès SSH distribué élargit la surface d’attaque. Un identifiant qui traîne, un prestataire qui garde un accès après la fin d’une mission, et la production devient vulnérable.
Un accès direct mal utilisé peut aussi provoquer une panne : une commande lancée sur le mauvais serveur, un fichier supprimé par erreur. La puissance de SSH est aussi sa dangerosité.
Enfin, le commerçant ne contrôle pas ce qui se passe en SSH. La validation lui échappe : il ne voit pas le changement, il fait confiance. Or la décision métier devrait rester visible.
La méthode : réserver SSH aux cas qui l’exigent
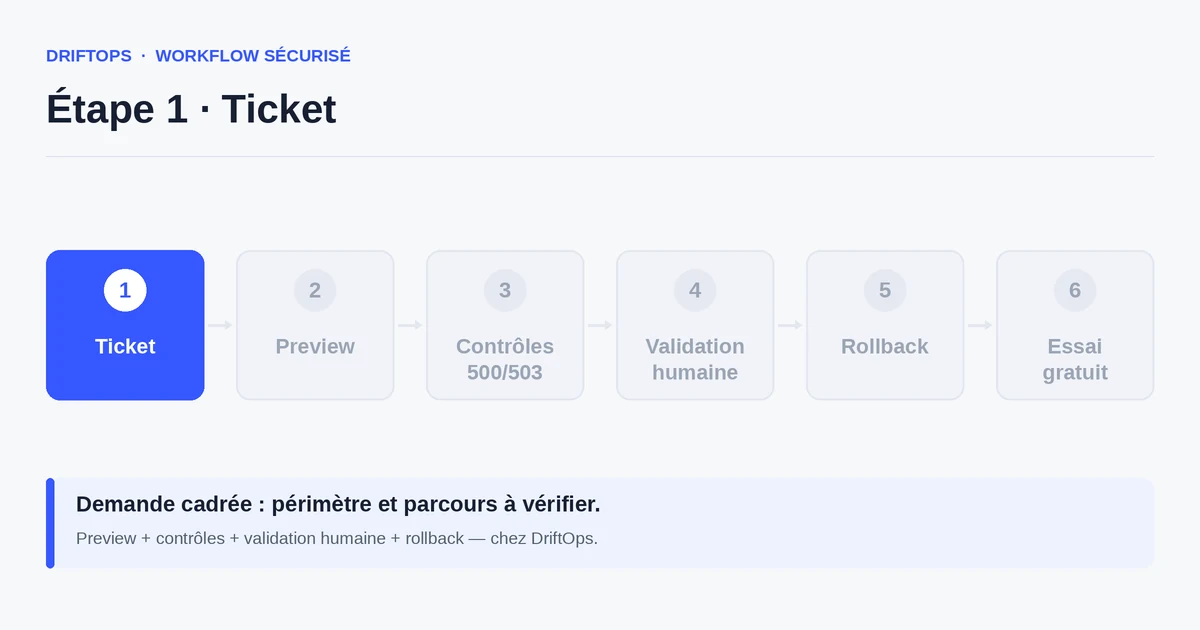
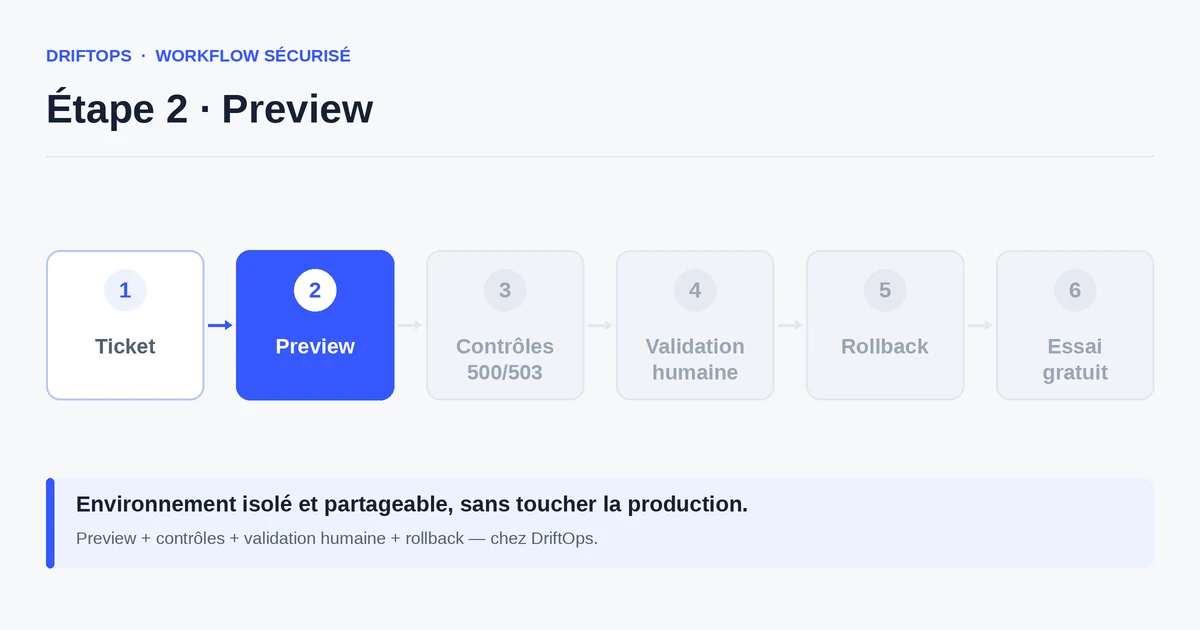
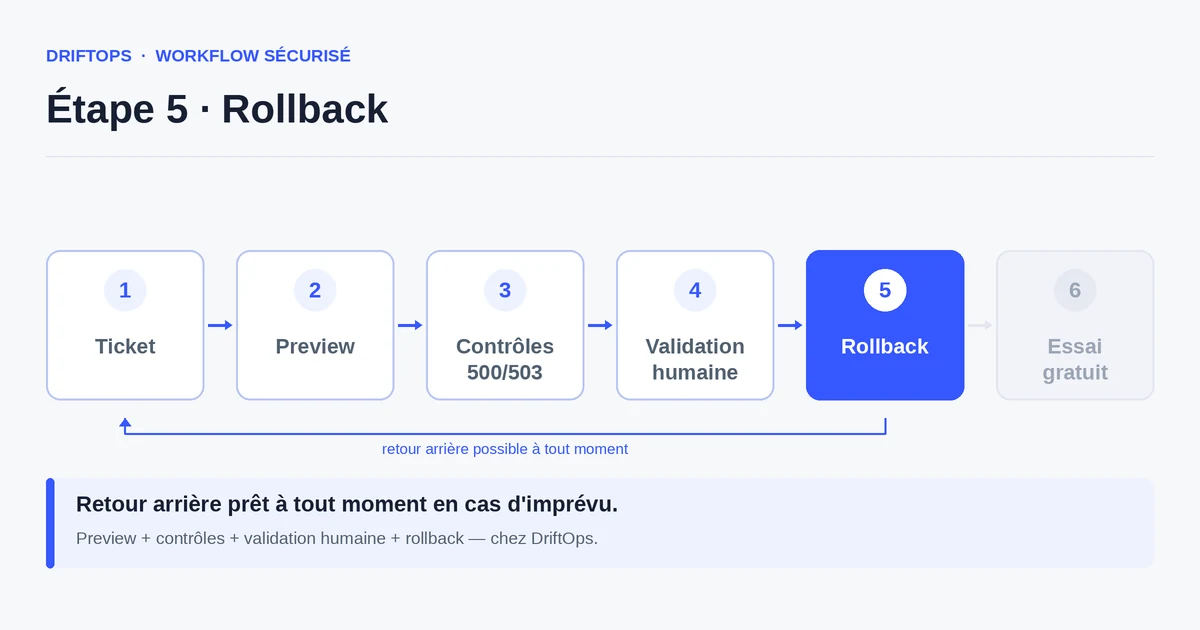
Pour les changements courants, remplacez l’accès serveur par une validation web : une preview testable que le commerçant ou le chef de projet vérifie dans son navigateur.
Gardez SSH pour les cas techniques rares (diagnostic profond, opération d’infrastructure), avec des accès limités dans le temps et tracés. Le quotidien passe par la validation, l’exception par l’accès privilégié.
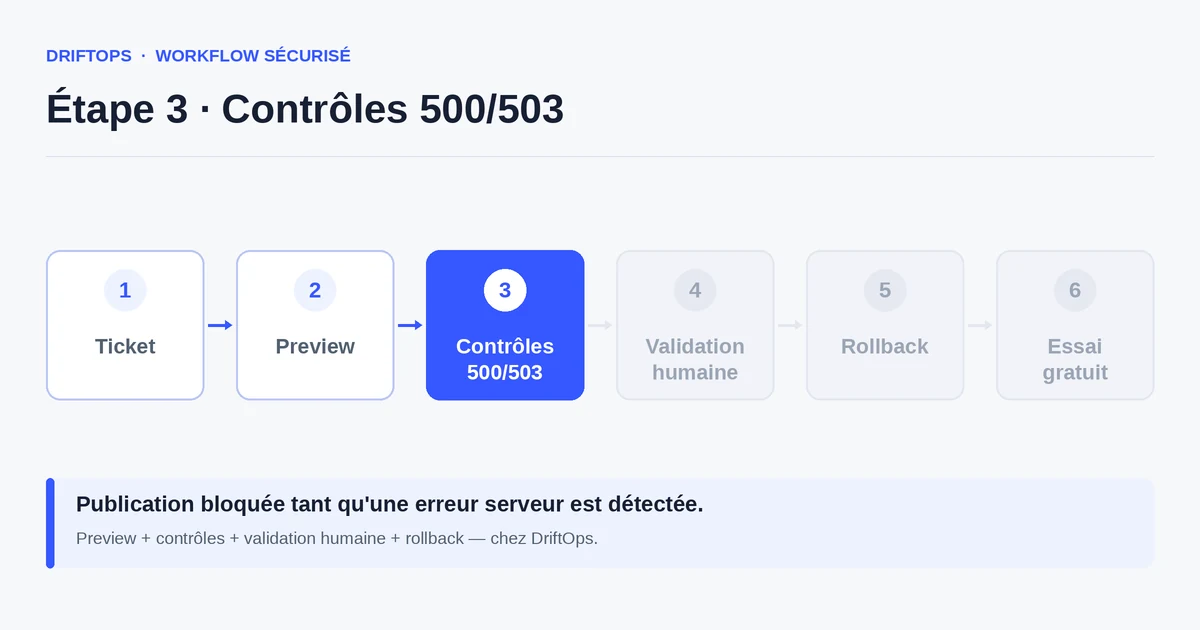
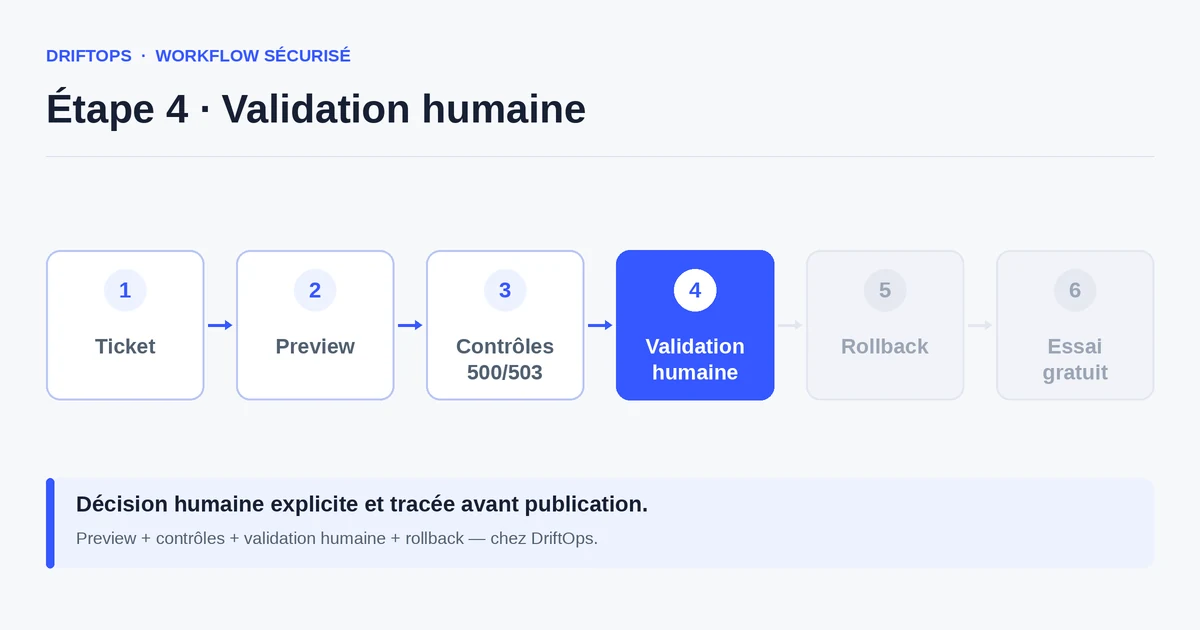
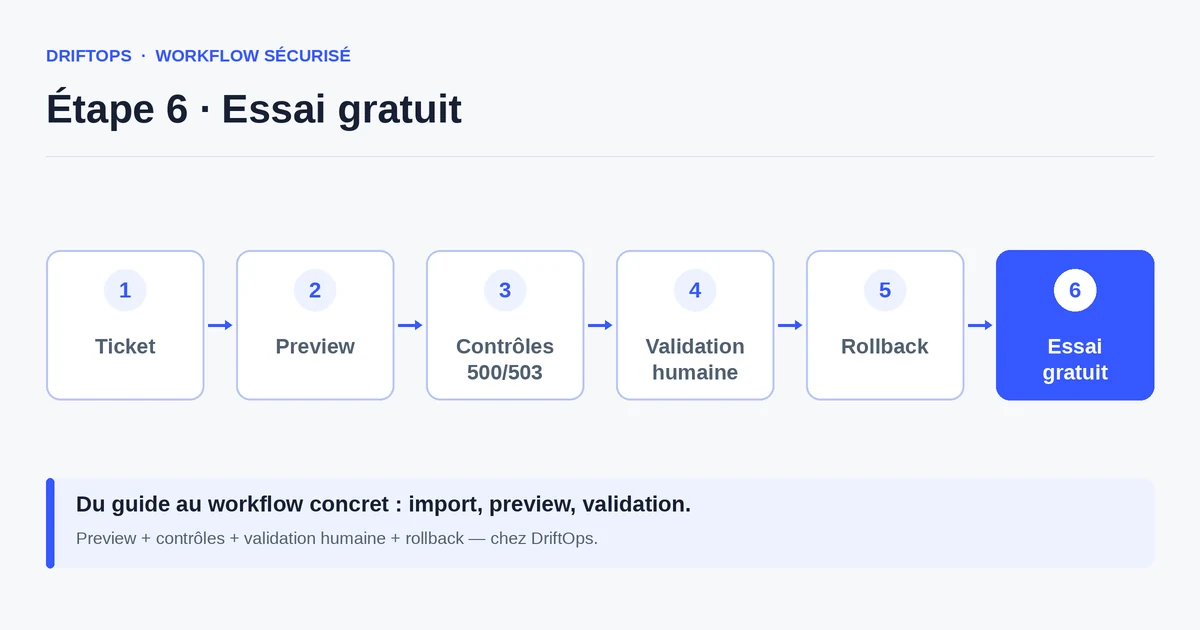
DriftOps publie depuis cette validation claire : le changement est vérifié sur une preview, approuvé, puis mis en ligne, sans exposer le serveur à chaque correction.
Publication par SSH vs validation web
Publier par SSH paraît direct, mais reste réservé aux techniciens et laisse peu de trace métier. Le client ne voit pas le changement, et l’accès doit être maintenu et sécurisé dans le temps.
Une validation web rend le changement visible et décidable par une personne non technique, tout en gardant les accès serveur fermés pour les opérations courantes.
Comparatif PrestaShop, WooCommerce et Magento
| Plateforme | Risque fréquent | Contrôle recommandé |
|---|---|---|
| PrestaShop | Modules, overrides, hooks, traductions et cache Smarty. | Tester pages produit, panier, tunnel, back office et vidage du cache. |
| WooCommerce | Plugins, options WordPress, webhooks, emails et actions planifiées. | Vérifier panier, paiement sandbox, coupons, stock et emails de commande. |
| Magento | Index, cache pleine page, compilation, store views et modules. | Contrôler catalogue, checkout, index, réchauffage du cache et artefact de rollback. |
Faut-il encore donner un accès SSH pour publier une correction ? devient plus fiable quand ces différences sont traitées comme des contrôles explicites plutôt que comme des détails serveur.
Cas d’usage : corriger un module de livraison
Une agence corrige un module de livraison sur une boutique PrestaShop. Plutôt que de demander un accès SSH au client, elle prépare le correctif et le présente sur une preview.
Le client teste une commande sur la copie, vérifie que le bon transporteur apparaît, puis valide. Aucun accès serveur ne lui est demandé, et l’agence n’a pas eu besoin d’ouvrir la production.
La correction est publiée après validation, avec une trace claire de qui a approuvé, sans élargir la surface de risque.
Checklist pour limiter le recours à SSH
Quelques principes réduisent la dépendance aux accès serveur.
- Identifier les changements courants publiables via validation web.
- Réserver SSH aux interventions techniques rares.
- Limiter les accès SSH dans le temps et les tracer.
- Retirer les accès des prestataires en fin de mission.
- Donner au commerçant une preview à valider plutôt qu’un accès.
- Conserver une trace de validation pour chaque publication.
Mesurer la réduction de l’exposition
Suivez le nombre d’accès SSH actifs et la part des publications réalisées sans accès serveur. Les deux doivent diminuer à mesure que la validation web prend le relais.
Comptez aussi les incidents liés à une manipulation serveur : leur baisse confirme que limiter SSH réduit réellement le risque.
Conclusion : SSH en exception, pas en routine
SSH ne doit pas être le passage obligé de chaque correction. Pour les changements courants, une validation web protège mieux la boutique et garde la décision côté métier.
En réservant l’accès serveur aux cas qui l’exigent vraiment, vous réduisez l’exposition et les erreurs. DriftOps rend la publication possible sans ouvrir le serveur.
Réduire la dépendance aux accès serveur
Offrez une validation web pour les changements courants et limitez SSH aux interventions techniques rares.
Démarrer un essai gratuitVoir les tarifsComprendre le fonctionnementQuestions fréquentes
À quoi sert réellement un accès SSH ?
À exécuter des commandes directement sur le serveur et manipuler fichiers et services : indispensable pour le diagnostic avancé ou l’infrastructure, mais pas pour chaque correction.
Peut-on publier une correction courante sans SSH ?
Oui. Un module, un thème ou une règle de prix se valident sur une preview web et se publient sans ouvrir d’accès serveur.
Quand SSH reste-t-il vraiment nécessaire ?
Pour les interventions techniques rares — diagnostic profond, opération d’infrastructure — avec des accès limités dans le temps et tracés.
Pourquoi limiter le nombre d’accès SSH distribués ?
Parce que chaque accès élargit la surface d’attaque : un identifiant qui traîne ou un prestataire qui garde son accès après sa mission rend la production vulnérable.
En quoi un accès SSH banalisé fait-il perdre le contrôle au commerçant ?
Le commerçant ne voit pas le changement passé en SSH : la validation lui échappe et il doit faire confiance, alors que la décision métier devrait rester visible.
Comment corriger un module de livraison sans demander d’accès serveur ?
L’agence prépare le correctif, le présente sur une preview, le client teste une commande et vérifie le bon transporteur, puis valide ; la publication suit sans ouvrir la production.
Quelle différence entre publier par SSH et valider sur le web ?
Le SSH est direct mais réservé aux techniciens et laisse peu de trace métier ; la validation web rend le changement visible et décidable par une personne non technique.
Comment mesurer la réduction de l’exposition liée à SSH ?
Suivez le nombre d’accès SSH actifs, la part des publications faites sans accès serveur et la baisse des incidents liés à une manipulation serveur.
Limiter l’exposition de vos accès sensibles
DriftOps publie depuis une validation claire et garde les accès serveur protégés.
Démarrer un essai gratuitVoir les tarifsComprendre le fonctionnement