
7 min de lecture
Donner accès aux développeurs sans fragiliser votre boutique
Un développeur a parfois besoin d’intervenir vite. Mais donner tous les accès à tout le monde crée un risque permanent, surtout quand plusieurs prestataires se succèdent.
Une boutique contient des commandes et des données clients. Un accès trop large, c’est une erreur ou une fuite qui devient possible sans que personne ne s’en aperçoive.
Ce guide explique comment encadrer les accès développeurs pour travailler efficacement, sans ouvrir toutes les portes de la production.
Encadrer les accès sans bloquer le travail
Limitez les droits à l’utile, travaillez d’abord sur une copie et gardez une trace de chaque changement.
Démarrer un essai gratuitVoir les tarifsComprendre le fonctionnement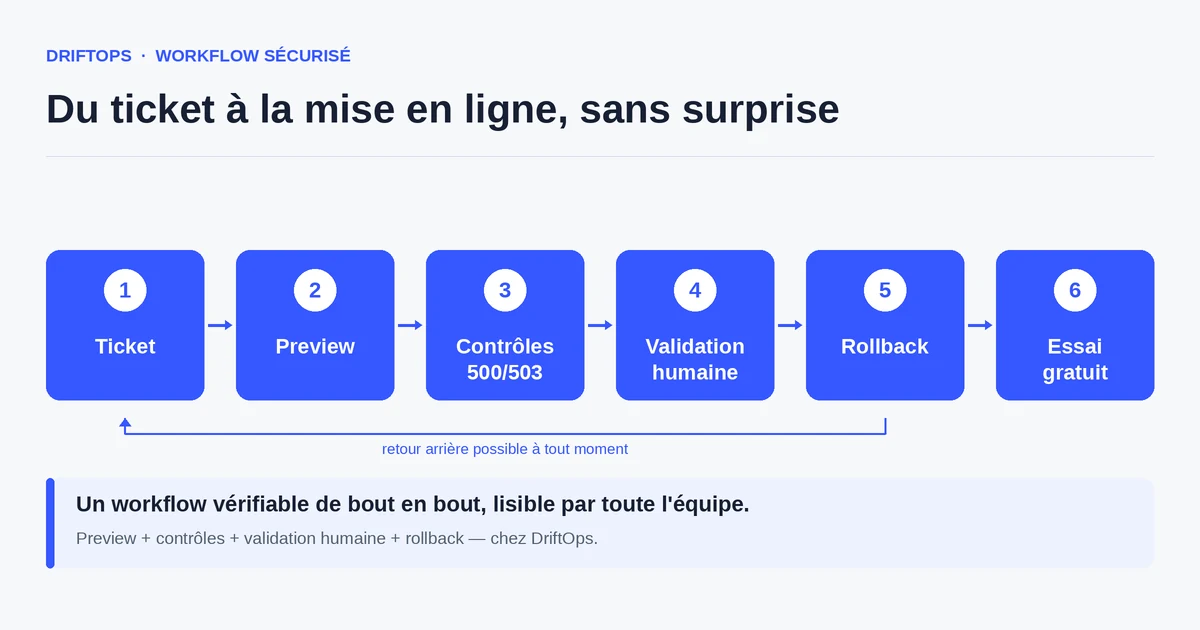
Pourquoi les accès sont un sujet de sécurité
Une boutique e-commerce est une cible : elle contient des données personnelles, des commandes et des moyens de paiement. Les accès qui permettent de la modifier sont donc des actifs sensibles à protéger.
Le problème n’est pas de donner des accès — c’est nécessaire pour travailler — mais de les donner trop larges, trop longtemps, et sans trace. Un accès « complet pour aller plus vite » devient un risque durable.
La sécurité des accès ne s’oppose pas à la productivité : bien pensée, elle permet aux développeurs de travailler sereinement sans craindre de toucher accidentellement la production.
Les risques d’accès trop larges
Le premier risque est l’erreur humaine : un accès complet à la production permet de supprimer ou modifier des données par mégarde, sans étape intermédiaire pour s’en rendre compte.
Le deuxième risque est la persistance : les accès accordés à un prestataire ne sont pas toujours retirés en fin de mission. Ils s’accumulent et deviennent des portes ouvertes oubliées.
Le troisième risque concerne les données clients. Un accès direct à la base de production expose des informations personnelles qui devraient rester protégées, avec des implications RGPD.
La méthode : juste assez d’accès, sur une copie d’abord
Appliquez le principe du moindre privilège : chaque personne reçoit les accès strictement nécessaires à sa tâche, et pour la durée de cette tâche seulement.
Faites travailler les développeurs d’abord sur une copie testable, pas sur la production. La boutique vivante ne reçoit que la version validée, ce qui réduit l’exposition tout en gardant la vitesse de travail.
Gardez une trace de chaque changement : qui a fait quoi, quand, et qui a validé. DriftOps encadre l’intervention dans un ticket et limite les accès sensibles, sans ralentir la correction.
Accès complets partagés vs accès encadrés
Partager des accès complets paraît pratique : tout le monde peut tout faire, tout de suite. Mais cela mélange les responsabilités et laisse la production exposée en permanence.
Des accès encadrés — limités, temporaires, tracés — demandent un peu d’organisation, vite rentabilisée : moins d’erreurs, moins de risques, et une responsabilité claire en cas d’incident.
Comparatif PrestaShop, WooCommerce et Magento
| Plateforme | Risque fréquent | Contrôle recommandé |
|---|---|---|
| PrestaShop | Modules, overrides, hooks, traductions et cache Smarty. | Tester pages produit, panier, tunnel, back office et vidage du cache. |
| WooCommerce | Plugins, options WordPress, webhooks, emails et actions planifiées. | Vérifier panier, paiement sandbox, coupons, stock et emails de commande. |
| Magento | Index, cache pleine page, compilation, store views et modules. | Contrôler catalogue, checkout, index, réchauffage du cache et artefact de rollback. |
Donner accès aux développeurs sans fragiliser votre boutique devient plus fiable quand ces différences sont traitées comme des contrôles explicites plutôt que comme des détails serveur.
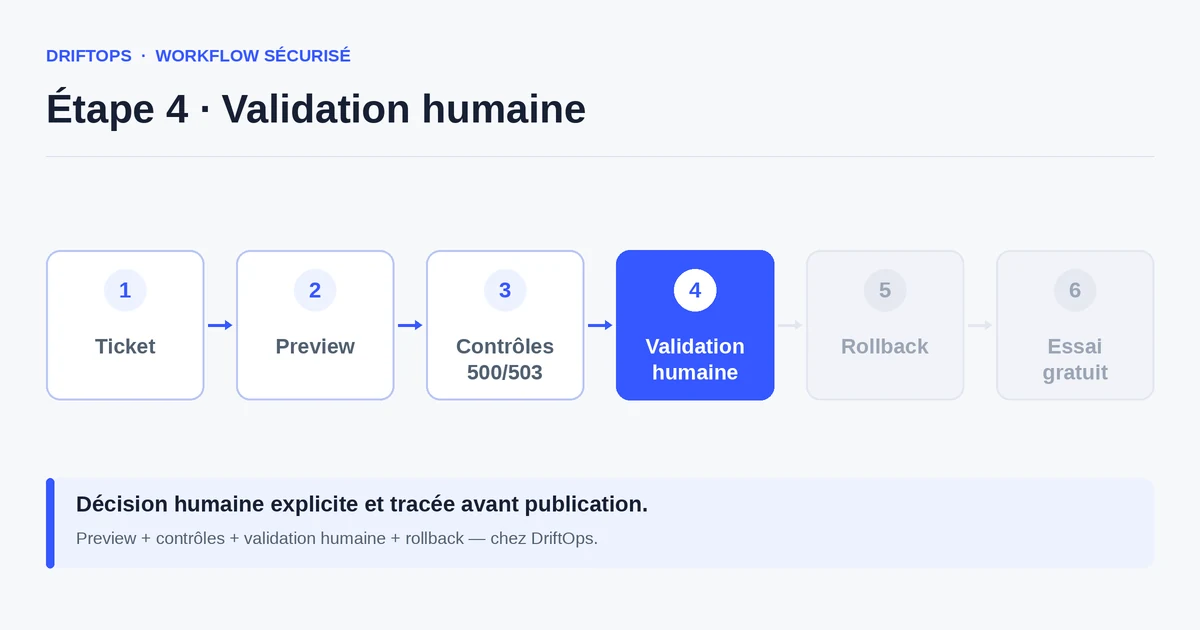
Cas d’usage : un freelance corrige un bug panier
Un freelance doit corriger un bug de panier sur une boutique WooCommerce. Plutôt que de lui ouvrir un accès complet à la production, l’agence lui fournit une copie testable.
Il développe et vérifie sa correction sur cette copie, sans toucher aux commandes ni aux données clients réelles. La production reste protégée jusqu’à la validation.
Une fois le correctif approuvé, il est publié avec une trace claire de l’intervention. L’accès temporaire est ensuite retiré, sans porte oubliée.
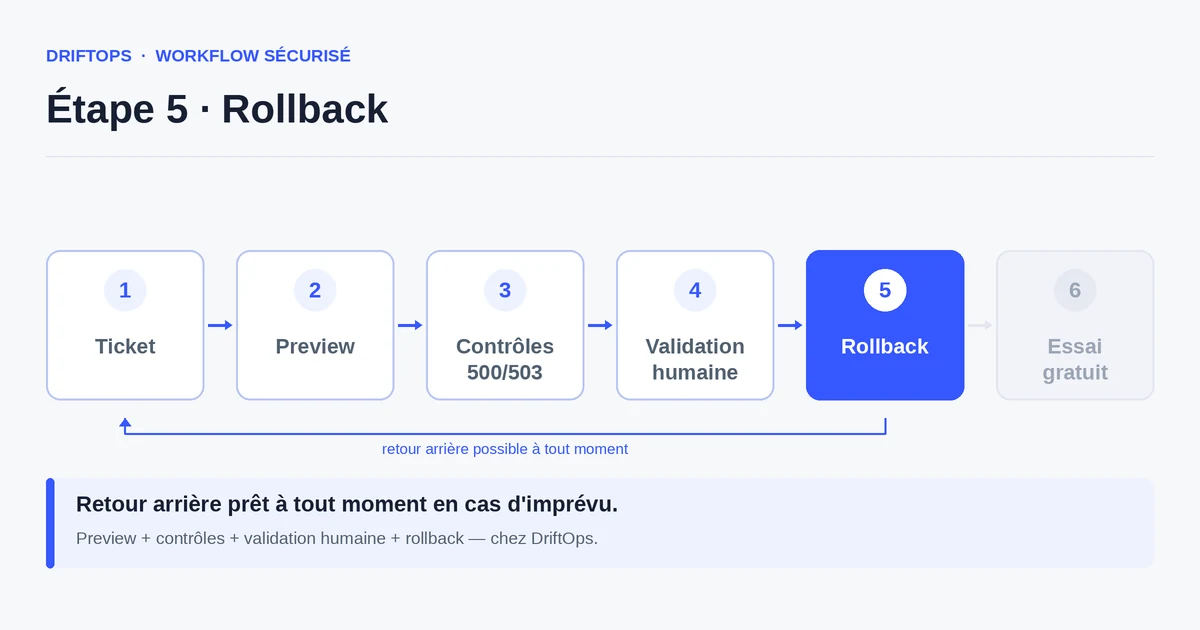
Checklist de sécurisation des accès
Quelques règles encadrent les accès sans freiner le travail.
- Accès limités au strict nécessaire (moindre privilège).
- Accès temporaires, retirés en fin de mission.
- Travail d’abord sur une copie, pas en production.
- Données clients protégées ou anonymisées hors production.
- Trace de chaque changement et de chaque validation.
- Revue régulière des accès actifs.
- Production réservée à la version validée.
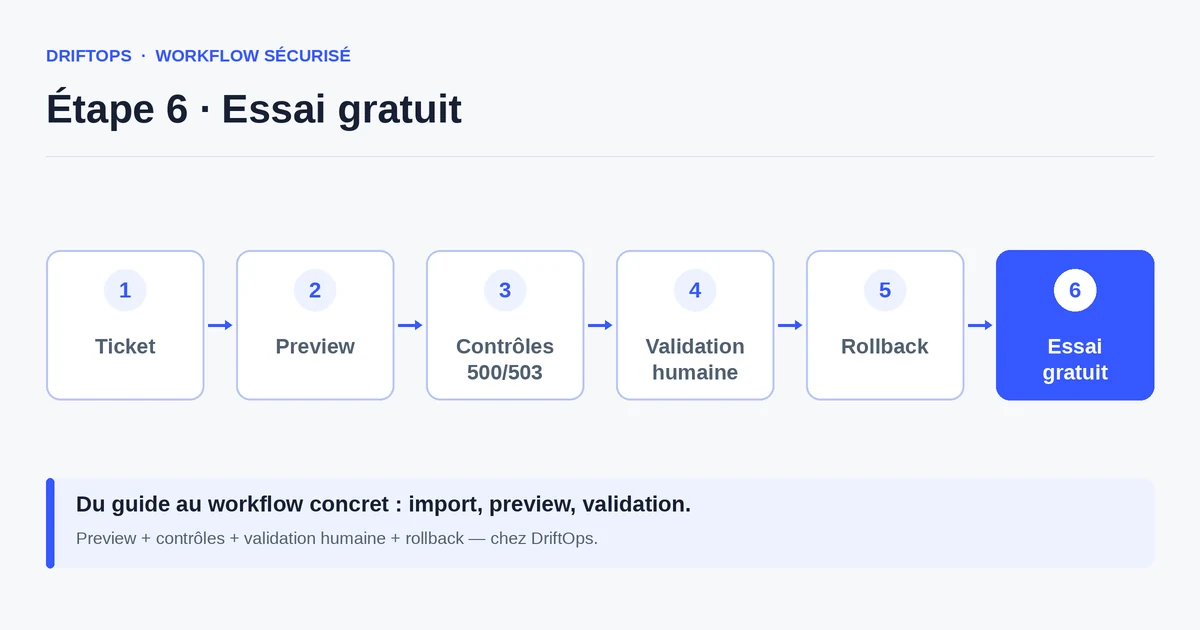
Mesurer la maîtrise de vos accès
Tenez à jour la liste des accès actifs et leur justification. Une revue régulière fait baisser le nombre d’accès dormants, principal angle mort de sécurité.
Suivez aussi les incidents liés à une manipulation directe en production : leur diminution confirme que le travail sur copie protège réellement la boutique.
Conclusion : sécuriser protège client et prestataire
Encadrer les accès ne ralentit pas le travail : cela protège à la fois la boutique du client et la responsabilité du prestataire. Un accès limité et tracé évite bien des litiges.
En travaillant sur une copie et en gardant une trace, vous corrigez vite sans exposer la production. DriftOps aide à travailler proprement avant publication.
Travailler sur une copie plutôt qu’en production
Donnez aux développeurs un environnement de test et réservez la production à la version validée.
Démarrer un essai gratuitVoir les tarifsComprendre le fonctionnementQuestions fréquentes
Comment donner des accès sans exposer la production ?
En appliquant le moindre privilège, en faisant travailler sur une copie testable et en réservant la production à la version validée.
Que faire des accès d’un prestataire en fin de mission ?
Les retirer immédiatement et tenir une revue régulière des accès actifs pour éviter les portes ouvertes oubliées.
Travailler sur une copie ralentit-il les corrections ?
Non. Le développeur garde sa vitesse de travail tout en protégeant les données clients et la production.
Pourquoi les accès à une boutique sont-ils un sujet de sécurité sensible ?
Parce qu’une boutique contient des données personnelles, des commandes et des moyens de paiement : les accès qui permettent de la modifier sont des actifs à protéger.
Quels sont les principaux risques d’un accès trop large ?
L’erreur humaine sur des données de production, la persistance d’accès jamais retirés, et l’exposition de données clients avec des implications RGPD.
Faut-il donner un accès complet à la production pour corriger un bug urgent ?
Non. Mieux vaut fournir une copie testable où le développeur corrige sans toucher aux commandes réelles, puis publier la version approuvée avec une trace claire.
Comment garder une responsabilité claire en cas d’incident ?
En traçant chaque changement et chaque validation — qui a fait quoi, quand — ce que DriftOps encadre dans un ticket en limitant les accès sensibles.
Comment mesurer la maîtrise de ses accès ?
Tenez à jour la liste des accès actifs et leur justification, faites baisser le nombre d’accès dormants et suivez les incidents liés à une manipulation directe en production.
Protéger la production et les données clients
DriftOps encadre le changement dans un ticket et garde les accès sensibles mieux maîtrisés.
Démarrer un essai gratuitVoir les tarifsComprendre le fonctionnement