
19 min de lecture
Les risques des mises à jour manuelles
Glisser-déposer un fichier en FTP, éditer directement un template en production, oublier d'uploader un fichier CSS après une modification locale : chacun de ces gestes est une façon d'improviser là où une boutique en ligne exige de la rigueur. Une boutique ecommerce encaisse des commandes vingt-quatre heures sur vingt-quatre. Quand une mise à jour manuelle tourne mal, ce n'est pas seulement une page qui s'affiche en erreur — c'est un panier abandonné, une commande perdue, un client qui ne reviendra pas.
Ce guide détaille précisément pourquoi les gestes manuels sont fragiles, quelles en sont les conséquences concrètes, et comment les remplacer par un processus qui produit des preuves à chaque étape. L'objectif n'est pas d'ajouter de la complexité, mais d'éliminer l'improvisation.
Remplacer l'improvisation par un workflow avec preuves
Créez une preview isolée, vérifiez les parcours critiques, bloquez les erreurs 500 ou 503 avant qu'elles atteignent la production, et gardez une validation humaine comme dernier verrou.
Démarrer un essai gratuitVoir les tarifsComprendre le fonctionnement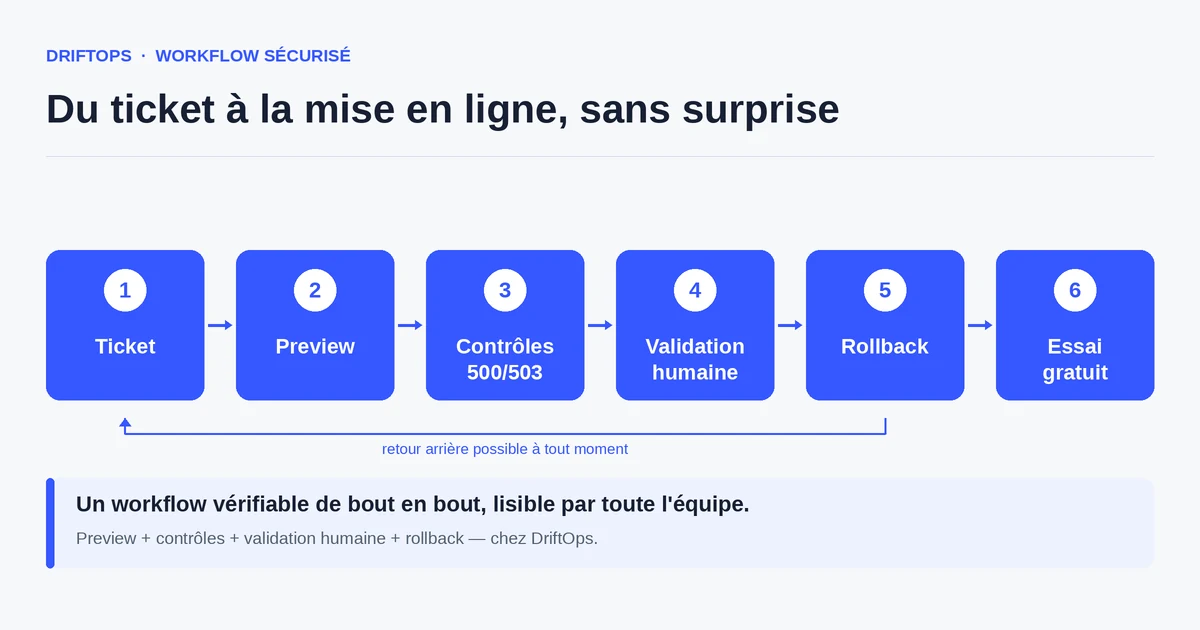
Pourquoi les boutiques ecommerce sont particulièrement exposées
Une boutique ecommerce n'est pas un site vitrine. Elle est un assemblage vivant de code, de configuration, de données produits, de règles de prix, de modules de paiement, de gestion de stock, et de dizaines de dépendances qui doivent cohabiter sans se contrarier. Modifier une seule de ces couches sans vérifier les autres, c'est toucher à un château de cartes.
Dans un environnement PrestaShop, par exemple, un module mal mis à jour peut désactiver silencieusement un hook de paiement. La boutique continue d'afficher le tunnel de commande, les clients remplissent leurs informations — mais la transaction échoue au dernier instant. L'erreur n'apparaît pas forcément dans le back-office ; elle se voit dans les logs, ou pire, dans les messages de clients furieux le lendemain matin.
Sur WooCommerce, une mise à jour manuelle du fichier functions.php sans passer par un thème enfant écrase systématiquement les personnalisations au prochain changement de thème. Une action planifiée (scheduled action) qui dépend d'une fonction supprimée tourne en boucle en silence, consomme des ressources et finit par saturer la base de données pendant un pic de trafic.
Sur Magento, la dépendance entre les index, le cache de page complète et les store views fait que modifier la configuration d'un attribut produit sans relancer le réindexage peut rendre des centaines de produits invisibles au moteur de recherche interne — sans que personne ne reçoive d'alerte. Le problème se découvre plusieurs jours après, quand les ventes d'une catégorie chutent inexplicablement.
Ces exemples ont un point commun : la mise à jour a eu lieu, personne ne l'a testée dans des conditions proches de la production, et personne ne savait exactement ce qui avait changé. C'est la définition du geste fragile.
Les gestes fragiles : anatomie d'une mise à jour manuelle
Le glisser-déposer en FTP est le geste le plus répandu et l'un des plus dangereux. Il n'y a pas de confirmation de ce qui vient d'être écrasé, pas de liste des fichiers modifiés, pas de moyen de vérifier que tous les fichiers liés ont bien été envoyés. Si l'upload s'interrompt à mi-parcours — coupure réseau, timeout du serveur FTP — la boutique se retrouve dans un état hybride : moitié ancienne version, moitié nouvelle version. Le résultat peut être une erreur fatale PHP, une page blanche, ou un comportement aléatoire selon la page visitée.
Éditer un fichier directement en production est une pratique encore courante chez les développeurs qui veulent aller vite. Corriger une faute de frappe dans un template, ajuster une requête SQL dans un fichier de configuration, modifier une clé API dans un fichier de paramètres : autant d'actions qui ne laissent aucune trace si elles ne sont pas documentées manuellement. Un mois plus tard, personne ne se souvient de ce qui a changé, et quand un bug apparaît, il est impossible de savoir si la modification est en cause.
Oublier d'uploader un fichier est une erreur banale mais catastrophique. On modifie trois fichiers en local, on en uploade deux, et le troisième — qui contient justement la correction du bug — reste sur le poste. La boutique repart en production avec un comportement incohérent que personne ne comprend immédiatement.
Écraser une configuration ou des secrets arrive quand on copie un fichier de configuration d'un projet à un autre sans vérifier les variables d'environnement. La clé API de paiement du projet A se retrouve dans le projet B. Les emails de confirmation de commande partent vers la mauvaise adresse. Les webhooks pointent vers le mauvais endpoint. Ces erreurs restent silencieuses jusqu'à ce qu'un client signale qu'il n'a pas reçu sa confirmation de commande.
L'absence de trace de ce qui a changé transforme chaque incident en enquête. Quand la boutique casse à 22h un vendredi, la première question est « qu'est-ce qui a changé aujourd'hui ? ». Sans journal des modifications, sans historique de déploiement, l'équipe doit reconstituer de mémoire les actions de la journée. Sous stress et fatigue, la mémoire est un mauvais outil de diagnostic.
L'absence de rollback possible est la conséquence directe de l'absence de trace. Si personne ne sait précisément ce qui a changé, personne ne peut revenir en arrière proprement. La « correction » consiste alors à appliquer une nouvelle modification manuelle pour tenter de réparer la première — ce qui peut introduire de nouveaux problèmes. Le risque s'accumule à chaque geste correctif non contrôlé.
L'incohérence entre fichiers liés est le piège des systèmes qui séparent le code, la configuration et les assets. Mettre à jour le code d'un module PrestaShop sans mettre à jour ses fichiers de traduction laisse des chaînes non traduites dans l'interface. Mettre à jour un thème WooCommerce sans mettre à jour les templates enfant surchargeant des fonctions supprimées casse les pages concernées. Ces incohérences sont souvent invisibles lors d'un test rapide en back-office ; elles apparaissent quand un client emprunte un chemin de navigation précis.
Le déploiement partiel est particulièrement redoutable lors des soldes ou des lancements de campagne. On uploade les nouveaux visuels, on oublie les nouvelles règles de prix, et la boutique affiche des promotions sans les appliquer. Les clients commandent au prix affiché — qui est le prix promotionnel — mais le système enregistre le prix normal. Le litige s'ensuit.
L'absence de test avant mise en ligne est la racine de tous ces problèmes. Quand la production est le seul environnement disponible, chaque déploiement est un pari. La mise à jour n'est testée que par les vrais clients, dans des conditions réelles, sans filet.
Remplacer chaque geste fragile par une preuve vérifiable
La logique est simple : chaque geste fragile identifié dans la section précédente a un équivalent structuré qui produit une preuve au lieu de laisser un vide. Ce n'est pas une question d'outils complexes ; c'est une question de discipline de processus.
La preview remplace le glisser-déposer en aveugle. Plutôt que d'envoyer directement les fichiers en production, les modifications sont déployées sur un environnement isolé qui reproduit les conditions réelles : même base de données (ou une copie récente), mêmes modules, même configuration. La preview est accessible à toute l'équipe via une URL partageable. Le développeur, le chef de projet et le client peuvent voir exactement ce que verra l'acheteur. Si quelque chose cloche, on le corrige avant que le moindre client le découvre. C'est ce que décrit en détail la page fonctionnement de DriftOps.
Les contrôles automatiques 500 et 503 remplacent l'espoir que « ça devrait marcher ». Avant toute promotion vers la production, DriftOps vérifie automatiquement que les pages critiques répondent avec des codes HTTP sains : la page d'accueil, les pages produit, le panier, le tunnel de paiement, et le back-office. Si l'une d'elles retourne une erreur 500 (erreur serveur) ou 503 (service indisponible), la publication est bloquée. L'équipe reçoit l'information précise — quelle page, quel code, quel message — pour corriger avant d'aller plus loin.
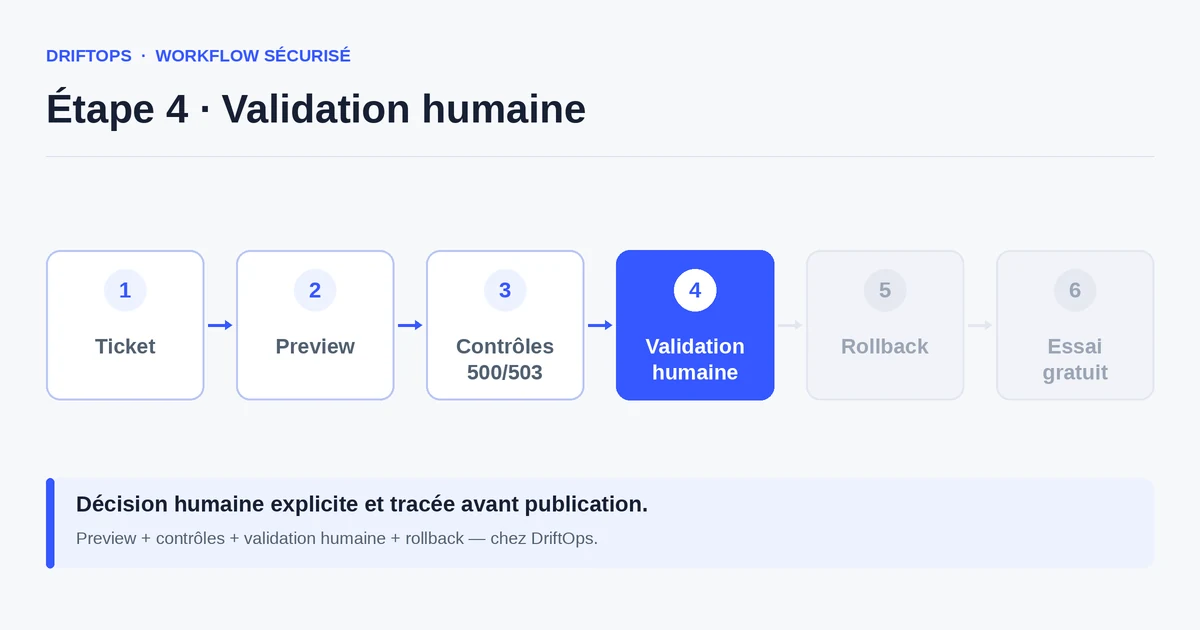
La validation humaine obligatoire remplace la décision implicite. Dans le workflow DriftOps, personne ne publie en production sans avoir explicitement validé. Cette validation n'est pas une case à cocher pour la forme : elle est rattachée à une preview vérifiée, à un rapport de contrôles, et à un plan de rollback préparé. La personne qui valide sait ce qu'elle autorise, et cette décision est tracée avec l'horodatage et l'identité du validateur.
L'audit remplace l'absence de trace. Chaque déploiement via DriftOps produit un journal : qui a demandé la modification, à quelle heure, quelle preview a été créée, quels contrôles ont été exécutés, qui a validé, et quelle version a été publiée. Si un incident survient trois semaines plus tard, l'équipe peut remonter exactement à la dernière modification, comparer les états, et identifier la cause sans reconstituer de mémoire.
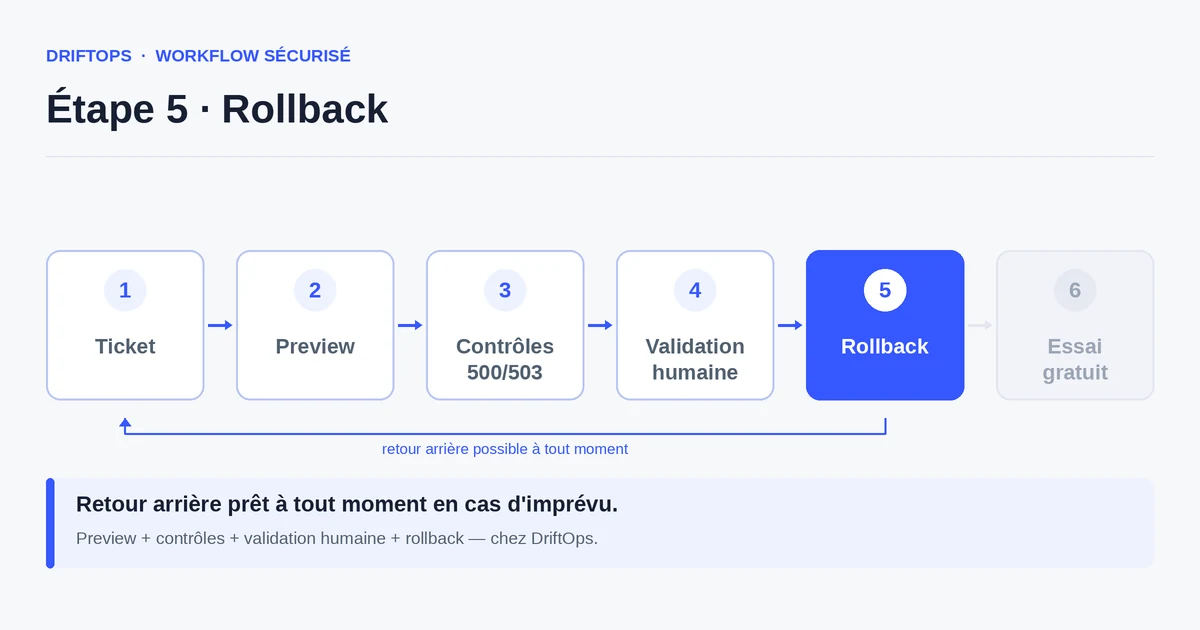
Le rollback préparé remplace la panique. Avant chaque publication, DriftOps prépare un point de retour : un snapshot de l'état précédent, documenté et accessible. Si la production présente un comportement inattendu après la mise à jour, le retour arrière se fait en quelques clics, sans reconstituer manuellement l'ancienne version de chaque fichier. La boutique repasse à l'état stable le temps de comprendre ce qui n'a pas fonctionné.
Tester ce workflow sur votre prochaine mise à jour
Créez une preview en quelques minutes, vérifiez les parcours critiques et publiez avec la certitude qu'un rollback est prêt si besoin.
Démarrer un essai gratuitVoir les tarifsComprendre le fonctionnementCe que le workflow classique ne raconte pas
Le workflow classique — FTP, éditeur en ligne, panneau hébergeur, SSH ad hoc — a un avantage indéniable : il est immédiat. On identifie un problème, on ouvre le fichier, on corrige, on uploade. Cinq minutes. Pour une correction urgente sur une boutique simple, c'est souvent suffisant. Le problème apparaît quand la boutique grandit, quand l'équipe s'agrandit, quand les délais se raccourcissent et quand les modifications se complexifient.
Ce que le workflow classique ne raconte pas, c'est ce qui s'est passé entre la dernière mise en ligne et l'incident actuel. Il ne dit pas qui a touché au fichier de configuration, pourquoi la version du module a changé, ou à quel moment le fichier de traduction a divergé de l'interface. Il ne dit pas non plus si la correction urgente appliquée à 23h a bien tout pris en compte, ou si elle a résolu un problème en créant un autre.
La méthode classique repose sur la mémoire collective et la confiance implicite. Les deux s'érodent avec le temps, la fatigue et le turnover. Un développeur qui quitte l'agence emporte avec lui la connaissance des raccourcis, des exceptions et des configurations spéciales. Son successeur découvrira les surprises au moment le moins opportun.
Méthode manuelle classique vs workflow DriftOps
| Critère | Mise à jour manuelle classique | Workflow DriftOps |
|---|---|---|
| Visibilité avant publication | Aucune preview ; on publie directement en production | Preview isolée accessible à toute l'équipe avant publication |
| Contrôle des erreurs | Découverte des erreurs 500/503 par les clients | Contrôles automatiques bloquant la publication en cas d'erreur |
| Traçabilité | Aucun journal systématique ; dépend de la discipline individuelle | Audit complet : qui a demandé, validé, publié, et quand |
| Validation | Implicite ou informelle (message Slack, accord verbal) | Validation humaine explicite, tracée et rattachée à une preview |
| Restauration | Manuel, long, risqué ; nécessite de retrouver l'ancienne version | Rollback préparé avant publication, exécutable en quelques clics |
| Expertise requise | Accès SSH ou FTP, connaissance des chemins serveur | Interface web ; aucun terminal requis |
Ce tableau n'est pas une caricature : il décrit ce que vivent concrètement les équipes agence et les e-commerçants qui gèrent leurs mises à jour sans cadre structuré. Le passage à un workflow structuré n'exige pas de tout reconstruire de zéro — il exige d'ajouter, à chaque étape existante, une preuve que cette étape a bien eu lieu.
Scénarios réels : ce qui arrive quand ça déraille
Une agence prépare le lancement d'une collection soldes sur une boutique PrestaShop. Le développeur met à jour le module de gestion des règles de prix la veille au soir, en FTP direct. Il uploade le dossier du module, mais oublie d'uploader le fichier de cache SQL associé. Le lendemain matin, à l'ouverture des soldes, les règles de prix ne s'appliquent pas : les produits affichent le prix barré mais le prix panier reste au tarif normal. Les premières commandes enregistrent le mauvais prix. Le SAV passe la matinée à traiter les réclamations, l'agence cherche frénétiquement ce qui a changé, et la boutique perd plusieurs heures de ventes au prix promotionnel correct.
Un freelance gère une boutique WooCommerce pour un artisan. Il édite directement le fichier functions.php du thème actif pour ajouter une personnalisation de la page de confirmation de commande. L'hébergeur fait une mise à jour automatique du thème trois semaines plus tard : le fichier functions.php est écrasé, la personnalisation disparaît, et les emails de confirmation ne contiennent plus les informations de livraison sur mesure. L'artisan découvre le problème quand un client appelle pour savoir quand sera livrée sa commande — dont il n'a jamais reçu la confirmation correcte.
Un e-commerçant Magento réalise lui-même la mise à jour d'un module de livraison. Il copie les fichiers via le gestionnaire de fichiers de son panneau hébergeur, sans relancer le compilateur Magento ni vider le cache de page complète. La boutique continue d'afficher les anciennes options de livraison en front-office (servies depuis le cache), mais le back-office montre les nouvelles options. Les commandes passées le soir même ont des frais de livraison incorrects parce que le front et le back ne parlent pas le même langage. La réconciliation manuelle des commandes prend deux jours.
Ces trois scénarios auraient pu être évités par une preview et des contrôles automatiques. Dans chaque cas, l'erreur était détectable avant la mise en ligne : un comportement incorrect sur une preview, une erreur dans les logs HTTP, une incohérence entre les prix affichés et les prix calculés. Mais sans environnement de test et sans contrôles, rien ne pouvait l'intercepter.
Ce que ces histoires illustrent aussi, c'est le coût réel d'une mise à jour manuelle ratée : pas seulement le temps de correction technique, mais les commandes perdues, les clients mécontents, le temps passé en SAV, et la perte de confiance qui s'installe dans l'équipe. Sur une boutique qui fait 10 000 euros de chiffre d'affaires par jour, une demi-journée de dysfonctionnement discret peut représenter des milliers d'euros de manque à gagner sans que personne ne le mesure précisément.
Checklist avant toute mise en production manuelle
Cette checklist s'applique à toute mise à jour ecommerce, quelle que soit la plateforme. Elle ne remplace pas un workflow structuré, mais elle permet d'identifier immédiatement les étapes manquantes dans un processus existant. Chaque item est concret et vérifiable — si vous ne pouvez pas répondre « oui » à l'un d'eux, la mise en production doit attendre.
- Le changement est documenté : on sait exactement quels fichiers, quelle configuration, quel module ou quelle base de données sont modifiés, et pourquoi.
- Une preview ou un environnement de test a été utilisé : la modification a été appliquée sur un environnement isolé avant d'aller en production.
- Le tunnel de commande a été testé de bout en bout : ajout au panier, application de coupon, sélection de livraison, paiement en sandbox, confirmation de commande, email reçu.
- Les pages critiques retournent HTTP 200 : accueil, pages catégorie, pages produit, panier, paiement, back-office — aucune erreur 500 ou 503 n'a été détectée.
- Le cache a été vidé et reconstruit : cache applicatif (Smarty, OPcache, Redis), cache de page complète, et assets front-end recompilés si nécessaire.
- Les fichiers liés ont tous été inclus : traductions, templates overrides, fichiers de configuration, assets CSS/JS — aucun fichier dépendant n'a été oublié.
- Les secrets et variables d'environnement sont corrects : clés API de paiement, identifiants SMTP, webhooks — vérification que les bonnes valeurs sont en place pour la production.
- Un rollback est préparé : l'état précédent est documenté ou snapshoté ; on sait exactement comment revenir en arrière si la mise en production pose problème.
- Une validation humaine explicite a eu lieu : une personne identifiée a revu la preview, confirmé les contrôles et autorisé la publication — cette décision est tracée.
- Une surveillance post-déploiement est planifiée : quelqu'un surveille les logs et les retours clients dans les 30 à 60 minutes suivant la mise en ligne.
Sur PrestaShop, ajoutez systématiquement la vérification des overrides de classes et des hooks actifs : un module mis à jour peut déclarer un hook inexistant dans la version du core installée, ce qui génère une erreur silencieuse détectable uniquement en activant le mode debug. Sur WooCommerce, vérifiez que les scheduled actions ne sont pas bloquées après la mise à jour. Sur Magento, relancez toujours le réindexage et le warmup de cache avant de valider.
DriftOps transforme une grande partie de cette checklist en contrôles automatiques rattachés à chaque preview. L'équipe conserve la validation humaine finale, mais elle n'a plus besoin de se souvenir manuellement de chaque point technique : les contrôles de sécurité s'exécutent systématiquement et bloquent la publication si un point échoue.
Comment mesurer que les publications deviennent plus fiables
Améliorer un processus sans le mesurer, c'est espérer plutôt que progresser. La fiabilité d'un workflow de publication se mesure avec des indicateurs simples, qui ne nécessitent pas d'outil sophistiqué pour être collectés.
Le premier indicateur est le taux d'erreurs bloquées avant production. Si le workflow inclut des contrôles automatiques, combien d'erreurs 500 ou 503 ont-elles été détectées et stoppées sur la preview, avant d'atteindre les clients ? Un chiffre positif sur cet indicateur signifie que le workflow fonctionne : des problèmes réels ont été interceptés avant de coûter des commandes. Si ce chiffre reste à zéro semaine après semaine, soit la boutique ne présente jamais de problème (peu probable), soit les contrôles ne sont pas assez couvrants.
Le deuxième indicateur est le temps moyen entre la demande de modification et la mise en production validée. Ce chiffre ne doit pas nécessairement baisser — l'objectif n'est pas d'aller plus vite, mais d'aller avec plus de certitude. Si ce délai augmente légèrement parce que l'équipe crée désormais une preview et fait valider, c'est un bon signe : la qualité prend le pas sur la précipitation. Si ce délai explose, il faut identifier le goulot d'étranglement (création de preview trop longue ? Validation bloquée par une seule personne ?).
Le troisième indicateur est le nombre de corrections urgentes post-déploiement. Chaque correction en urgence est la signature d'un problème non détecté avant la mise en ligne. Suivre ce chiffre mois après mois révèle si le workflow préventif fonctionne. Une agence qui passe de quatre corrections urgentes par mois à une seule a considérablement réduit son exposition au risque — et le temps de nuit passé à gérer des incidents.
Le quatrième indicateur est la capacité à expliquer une décision passée. Deux semaines après une mise en production, l'équipe peut-elle répondre à ces questions : qu'est-ce qui a changé exactement ? Qui a validé ? Quelle preview a été utilisée ? Quels contrôles ont été exécutés ? Si la réponse est « je ne sais plus exactement », le workflow ne produit pas encore assez de preuves. Si la réponse est immédiate parce qu'un journal existe, la maturité du processus est réelle.
Enfin, le cinquième indicateur est la confiance ressentie par le client ou le marchand. C'est subjectif, mais c'est souvent le meilleur signal : un client qui reçoit un lien de preview avant chaque modification, qui voit les contrôles validés, et qui donne son accord explicite avant la mise en ligne fait davantage confiance à l'agence. Cette confiance se traduit par moins de retours anxieux, moins de demandes de vérification post-déploiement, et une relation plus stable sur la durée.
Conclusion : supprimer l'improvisation, pas le contrôle
Les gestes fragiles des mises à jour manuelles ne viennent pas d'un manque de compétence. Ils viennent d'un manque de cadre. Un développeur expérimenté qui publie en FTP à 23h sous pression fait des erreurs. Ce n'est pas une question de niveau technique — c'est une question de conditions dans lesquelles le geste est posé. Supprimer l'improvisation, c'est créer des conditions où le geste fragile n'est plus possible, parce que le cadre l'a remplacé par une preuve vérifiable.
La preview isolée, les contrôles automatiques 500 et 503, la validation humaine explicite, l'audit des décisions et le rollback préparé ne sont pas des contraintes bureaucratiques. Ce sont les équivalents structurés des gestes informels qui font déjà partie du quotidien — vérifier, valider, documenter — mais rendus systématiques plutôt que dépendants de la mémoire individuelle d'un seul moment.
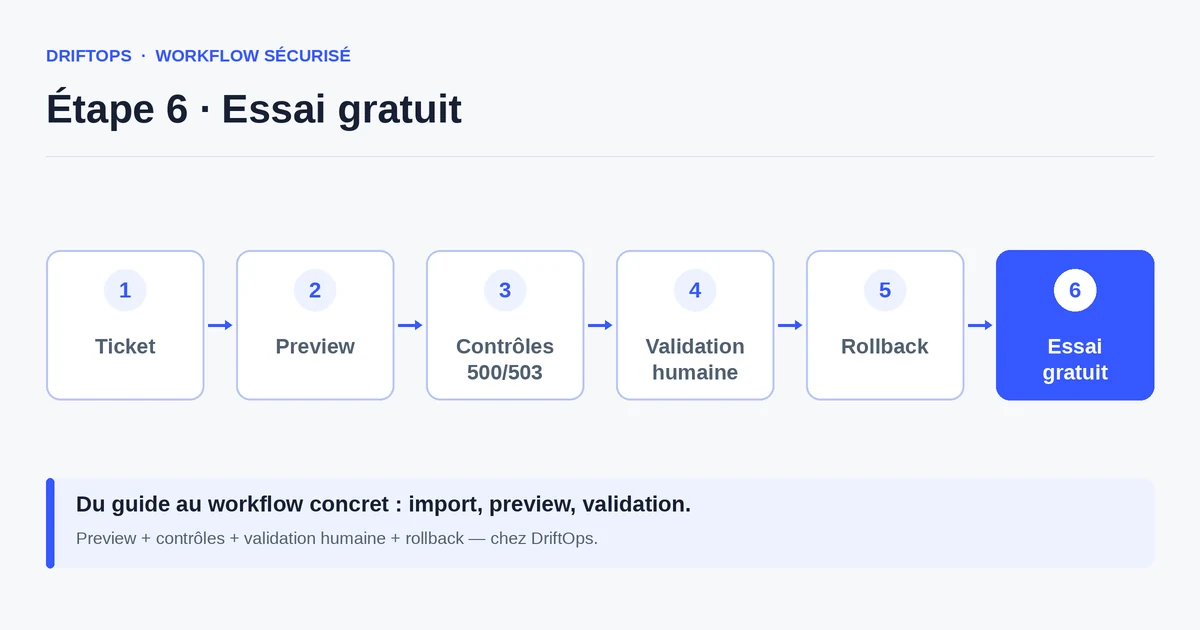
DriftOps est construit autour de ce principe : le contrôle reste entre les mains de l'équipe et du marchand, mais l'improvisation est éliminée. Il n'y a pas besoin de maîtriser SSH, Docker ou un terminal pour bénéficier d'un workflow fiable. Il suffit de créer un ticket, d'obtenir une preview, de vérifier les parcours critiques, et de valider. Le reste est pris en charge. Pour comprendre concrètement ce que cela donne en pratique, la FAQ DriftOps répond aux questions les plus courantes des équipes qui démarrent.
La boutique ecommerce mérite un workflow aussi sérieux que son catalogue produit ou sa stratégie de prix. Chaque mise à jour est une occasion de renforcer la confiance — ou de la fragiliser. Le choix du processus, c'est aussi le choix du niveau de risque que l'équipe est prête à assumer pour ses clients.
Publier sans improviser, dès la prochaine mise à jour
Créez une preview isolée, laissez DriftOps vérifier les erreurs 500 et 503, validez en connaissance de cause et gardez un rollback prêt si besoin.
Démarrer un essai gratuitVoir les tarifsComprendre le fonctionnementQuestions fréquentes
Quels sont les gestes manuels les plus fragiles ?
Le glisser-déposer en FTP, l’édition directe d’un fichier en production, l’oubli d’uploader un fichier lié et l’écrasement d’une configuration ou de secrets.
Pourquoi le glisser-déposer FTP est-il aussi dangereux ?
Sans liste des fichiers écrasés ni confirmation, une coupure en cours d’upload laisse la boutique dans un état hybride : moitié ancienne version, moitié nouvelle, avec erreurs imprévisibles.
Pourquoi une boutique e-commerce est-elle particulièrement exposée ?
Parce qu’elle assemble code, configuration, données produits, règles de prix, modules de paiement et stock : toucher une couche sans vérifier les autres fragilise l’ensemble.
Que risque-t-on en éditant functions.php directement sur WooCommerce ?
Sans thème enfant, la personnalisation est écrasée au prochain changement ou à la mise à jour automatique du thème, faisant disparaître par exemple les infos de livraison des emails.
Pourquoi l’absence de trace transforme-t-elle chaque incident en enquête ?
Quand la boutique casse un vendredi soir, sans journal des modifications l’équipe doit reconstituer de mémoire les actions de la journée, un mauvais outil sous stress.
Comment remplacer chaque geste fragile par une preuve vérifiable ?
La preview remplace le glisser-déposer en aveugle, les contrôles 500/503 l’espoir que « ça devrait marcher », l’audit l’absence de trace et le rollback préparé la panique.
Que se passe-t-il quand on oublie de relancer l’indexation Magento ?
Le front sert d’anciennes options depuis le cache pendant que le back affiche les nouvelles : les commandes du soir partent avec des frais de livraison incorrects, à réconcilier ensuite.
Comment mesurer que les publications deviennent plus fiables ?
Suivez le taux d’erreurs bloquées avant production, le nombre de corrections urgentes post-déploiement et la capacité à expliquer une décision passée grâce au journal.