
18 min de lecture
Plesk et ses limites
Plesk est un outil solide pour administrer un serveur : il rend accessibles les domaines, les bases de données, les comptes mail et les certificats SSL sans avoir à taper la moindre commande. Pour beaucoup d'hébergeurs et d'agences, c'est le panneau de contrôle par défaut, et il remplit ce rôle correctement.
Mais gérer un serveur et publier une boutique ecommerce sereinement, ce sont deux activités distinctes. La question n'est pas de savoir si Plesk est un bon outil — il l'est, dans son domaine. La question est de comprendre précisément où son périmètre s'arrête, et où commence le besoin d'un workflow de publication à part entière. C'est ce fossé que cet article explore.
Tester DriftOps sur votre boutique
Créez une preview isolée, vérifiez les parcours critiques, bloquez les erreurs 500 ou 503 avant qu'elles n'atteignent vos clients, et gardez la validation humaine en dernier rempart.
Démarrer un essai gratuitVoir les tarifsComprendre le fonctionnement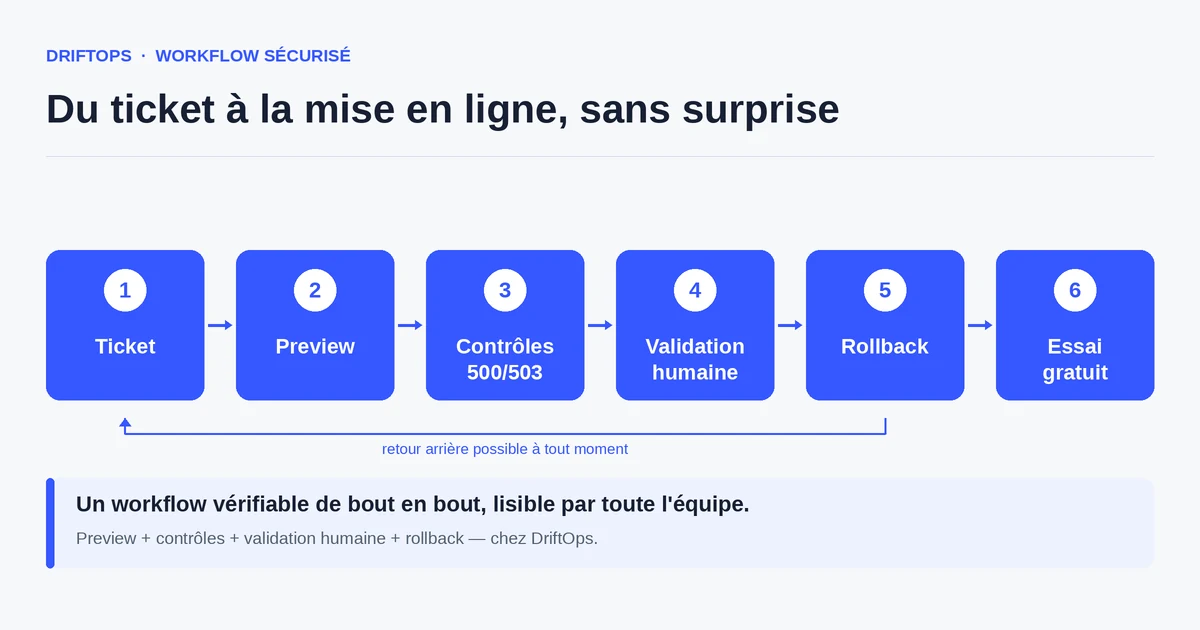
Ce que Plesk fait bien : son vrai périmètre
Plesk est né pour répondre à un besoin précis : permettre à un hébergeur ou à un administrateur de gérer plusieurs serveurs et plusieurs clients depuis une interface web, sans devoir mémoriser une série de commandes système. Il remplit cette mission avec efficacité depuis des années, et sa popularité dans l'univers de l'hébergement mutualisé et VPS n'est pas un hasard.
Côté gestion de domaines, Plesk est complet. Ajouter un sous-domaine, configurer un alias, activer un certificat SSL Let's Encrypt avec renouvellement automatique, gérer les redirections HTTP vers HTTPS — tout cela se fait en quelques clics. Pour un hébergeur qui gère des dizaines de clients, c'est un gain de temps considérable. Le gestionnaire de bases de données intégré permet de créer des bases MySQL ou PostgreSQL, d'en modifier les accès et d'y lancer phpMyAdmin directement depuis le panneau.
La gestion des comptes mail est tout aussi opérationnelle : création de boîtes, configuration des alias, gestion du spam, accès webmail. Pour les équipes qui hébergent à la fois le site et la messagerie sur le même serveur, Plesk centralise ces deux aspects sans friction. Le planificateur de tâches (cron) intégré permet de programmer des tâches récurrentes — purge de cache, génération de rapports, envoi d'emails automatiques — avec une interface visuelle plus accessible que l'édition directe de crontabs.
Plesk propose également un gestionnaire de versions PHP par domaine, ce qui est précieux quand on héberge des boutiques PrestaShop ou WooCommerce qui ont des exigences différentes selon leur version. La gestion des sauvegardes serveur, enfin, permet de programmer des snapshots et de les stocker localement ou à distance. Sur ces sujets — infrastructure, hébergement, administration système — Plesk est à sa place et il le fait bien.
Les limites de Plesk quand on publie une boutique
Publier une mise à jour sur une boutique ecommerce, c'est bien plus qu'uploader des fichiers. C'est vérifier que le tunnel de paiement fonctionne toujours, que les pages produit ne renvoient pas d'erreur 500, que les emails de confirmation de commande partent correctement, que le back office du marchand reste accessible. C'est à ce niveau que Plesk atteint ses limites structurelles — non par défaut de qualité, mais parce que ces besoins sortent de son périmètre d'origine.
Pas de preview de release isolée et partageable. Quand vous préparez une mise à jour importante — nouveau thème, mise à jour de module de paiement, migration PrestaShop 1.7 vers 8 — il n'existe aucun mécanisme natif dans Plesk pour créer un environnement de préproduction isolé, accessible via une URL temporaire, et partager cette preview avec le client ou le chef de projet pour validation. On peut dupliquer manuellement un domaine et copier les fichiers, mais c'est une opération laborieuse, non traçée, et qui ne correspond à aucun workflow structuré.
Pas de contrôles orientés parcours ecommerce. Plesk peut surveiller si un service est en vie (ping, statut HTTP basique), mais il ne sait pas distinguer une page d'accueil qui répond 200 d'un tunnel de paiement qui plante sur l'étape de confirmation. Il ne vérifie pas si le formulaire de commande génère une erreur 503 intermittente sous charge, ni si la page panier renvoie un code HTTP correct tout en affichant un message d'erreur JavaScript. Ces contrôles métier sont hors scope.
Rollback applicatif et base de données non orchestré. Plesk peut sauvegarder un serveur entier, et c'est utile. Mais restaurer une sauvegarde complète pour corriger un bug introduit par une mise à jour de module n'est pas une réponse proportionnée — ni rapide. La boutique doit être coupée le temps de la restauration, les commandes passées entretemps peuvent être perdues, et rien ne garantit que la sauvegarde correspond exactement à l'état souhaité. Un rollback applicatif ciblé, qui ne concerne que les fichiers et la base de données touchés par la release, n'existe pas nativement dans Plesk.
Pas de traçabilité des décisions de publication. Qui a décidé de pousser cette mise à jour ? À quelle heure ? Quelles vérifications ont été effectuées ? Qui a donné son accord ? Ces informations sont cruciales quand un incident survient après publication, ou quand un client demande des comptes. Plesk ne conserve aucun journal structuré de ce type. Les décisions de publication restent dans des fils Slack, des emails ou la mémoire collective de l'équipe.
Pas de workflow de validation métier. Un chef de projet qui veut valider visuellement une modification de page de paiement avant que le développeur la pousse en production ne peut pas le faire dans Plesk. Il n'y a pas de mécanisme pour dire « cette release est approuvée pour la production » qui soit distinct de l'accès technique aux fichiers. La validation est soit inexistante, soit informelle.
Plesk gère l'infrastructure, DriftOps gère le workflow
La clé pour utiliser Plesk sans frustration dans un contexte ecommerce, c'est de comprendre qu'il n'est pas conçu pour être remplacé, mais complété. Plesk reste la couche d'administration du serveur : il gère les ressources système, les certificats, les bases de données, les comptes, les sauvegardes serveur. Ces tâches continueront à vivre dans Plesk, et c'est normal.
DriftOps intervient à un autre niveau : celui du workflow de publication. Concrètement, cela signifie que lorsqu'un développeur prépare une mise à jour pour une boutique PrestaShop, il crée un ticket dans DriftOps qui documente le changement — quels fichiers, quelle version de module, quel comportement attendu, quels parcours à vérifier. Ce ticket est la base de tout ce qui suit.
DriftOps génère ensuite une preview isolée : un environnement temporaire, accessible via une URL partageable, qui reproduit la boutique avec les modifications appliquées. Le chef de projet, le client ou le responsable qualité peut naviguer sur cette preview exactement comme sur la boutique réelle, sans risquer d'affecter la production. Cette étape n'existe pas dans Plesk, et elle est pourtant celle qui évite la majorité des incidents visibles par les clients.
Avant que la release ne soit autorisée à passer en production, DriftOps execute des contrôles automatiques orientés ecommerce : statut HTTP des pages critiques (accueil, produit, panier, tunnel de paiement, confirmation), détection des erreurs 500 et 503, vérification que le back office répond correctement. Si l'un de ces contrôles échoue, la publication est bloquée automatiquement, sans que personne ait besoin d'intervenir manuellement dans Plesk.
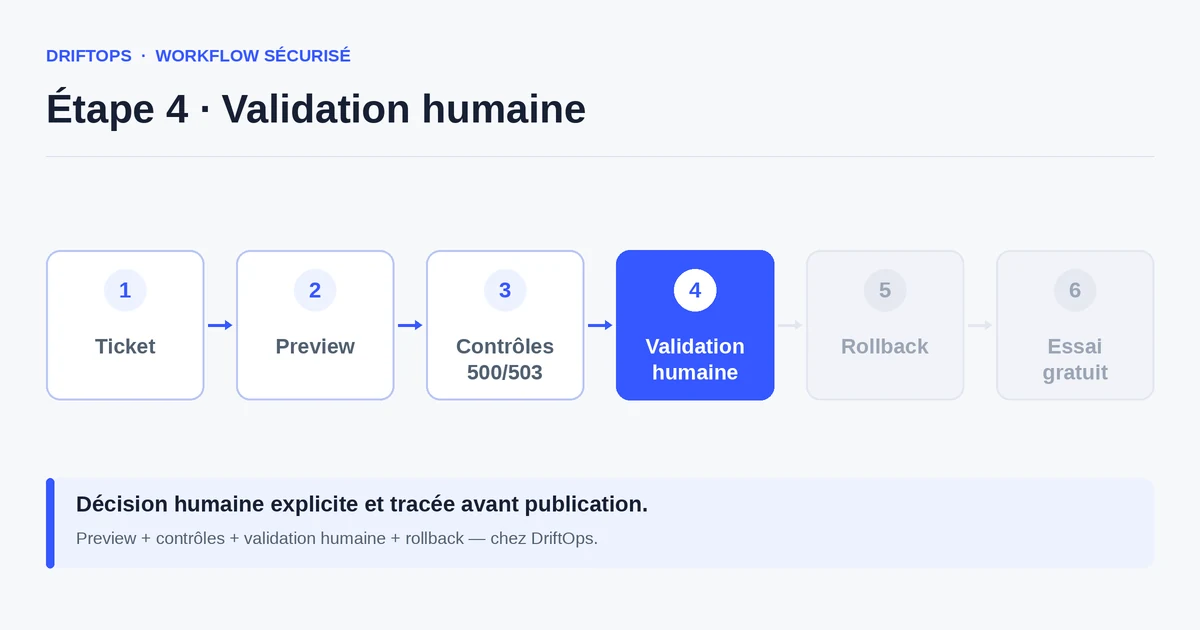
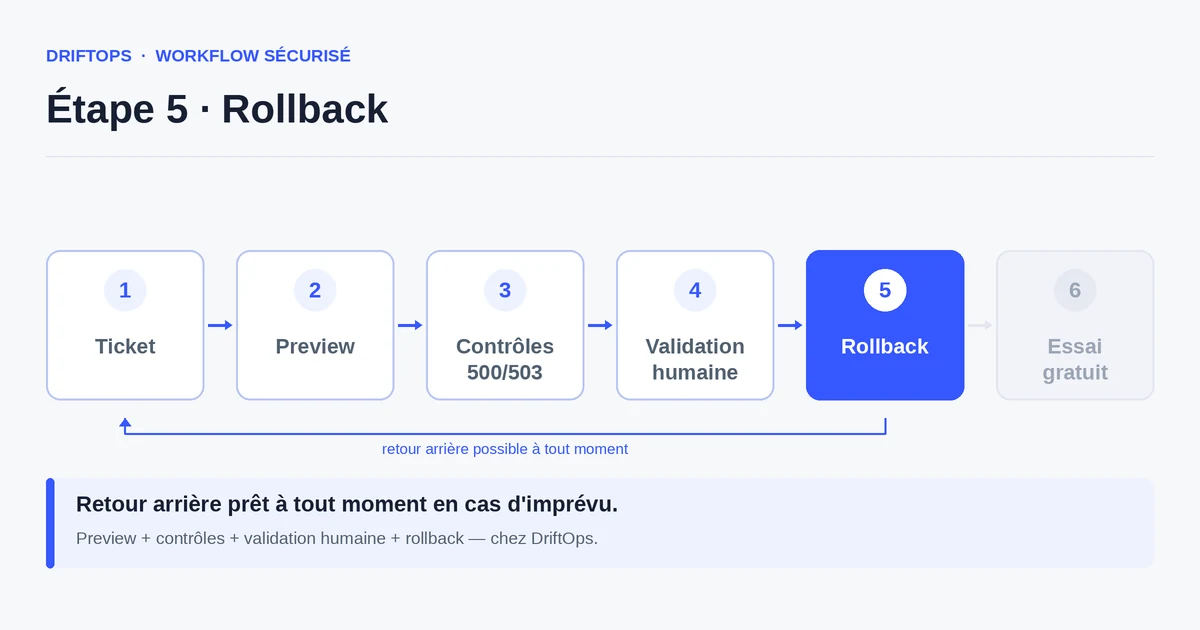
La validation humaine reste obligatoire. DriftOps ne publie jamais en production de manière autonome : un humain — développeur senior, chef de projet, ou marchand lui-même — doit explicitement approuver la release. Cette approbation est horodatée, tracée et rattachée au ticket initial. Enfin, le rollback est préparé avant la publication : si quelque chose ne va pas après la mise en ligne, revenir à l'état précédent est une action de quelques secondes, pas une opération d'urgence qui nécessite une restauration de sauvegarde complète.
Pourquoi le déploiement Git de Plesk ne suffit pas
Plesk propose un module Git qui permet de lier un dépôt à un répertoire et de déclencher un déploiement — en général un simple git pull sur la branche configurée. Pour un site vitrine statique ou une application sans état complexe, cette approche peut suffire. Pour une boutique ecommerce, elle présente des lacunes sérieuses.
La première lacune est l'absence de gestion des migrations de base de données. Une mise à jour de PrestaShop ou de WooCommerce implique souvent des changements de schéma en base. Git déploie les fichiers, mais ne sait pas quand et comment exécuter les migrations, ni comment les annuler si quelque chose tourne mal. L'équipe doit gérer cette étape manuellement, souvent via phpMyAdmin dans Plesk ou via SSH — ce qui réintroduit l'erreur humaine que le déploiement automatisé était censé éviter.
La deuxième lacune est l'absence de gestion du cache applicatif. Une boutique PrestaShop utilise Smarty pour le cache des templates ; Magento dispose d'un cache pleine page et d'un mécanisme de génération de fichiers statiques. Après un git pull, si ces caches ne sont pas invalidés au bon moment, la boutique peut afficher du contenu obsolète, voire des pages d'erreur. Plesk ne gère pas cette séquence : l'équipe doit l'orchestrer à la main.
La troisième lacune est l'absence de contrôle post-déploiement. Après un git pull, Plesk ne vérifie pas si la boutique répond correctement. Il n'y a pas d'alerte si la page d'accueil retourne une erreur 500, pas de test du tunnel de paiement, pas de vérification que le back office est accessible. L'équipe découvre les problèmes soit par elle-même, soit quand un client signale qu'il ne peut plus commander.
La quatrième lacune est l'absence de rollback ciblé. Si le déploiement Git cause un problème, revenir en arrière signifie soit faire un git revert et re-déployer (ce qui prend du temps et implique les mêmes risques), soit restaurer une sauvegarde Plesk complète (ce qui coupe la boutique et peut faire perdre des commandes passées depuis la dernière sauvegarde). Il n'existe pas de mécanisme de rollback atomique et rapide dans Plesk.
Plesk (infrastructure) vs DriftOps (workflow de publication)
| Fonction | Plesk | DriftOps |
|---|---|---|
| Gestion des domaines et DNS | Oui, natif | Non (délégué à Plesk) |
| Certificats SSL / Let's Encrypt | Oui, natif | Non (délégué à Plesk) |
| Comptes mail et messagerie | Oui, natif | Non (délégué à Plesk) |
| Bases de données (création, accès) | Oui, natif | Non (délégué à Plesk) |
| Planificateur cron | Oui, interface visuelle | Non (délégué à Plesk) |
| Sauvegarde serveur complète | Oui, programmable | Non (délégué à Plesk) |
| Preview de release isolée et partageable | Non | Oui, URL temporaire dédiée |
| Contrôles 500/503 orientés parcours ecommerce | Non | Oui, bloquants avant production |
| Rollback applicatif ciblé (fichiers + base) | Non (sauvegarde complète seulement) | Oui, préparé avant publication |
| Validation humaine structurée et tracée | Non | Oui, obligatoire et horodatée |
| Traçabilité des décisions de publication | Non | Oui, rattachée au ticket |
| Gestion des migrations de base de données | Non | Oui, orchestrée avec la release |
Ce tableau illustre la complémentarité des deux outils : Plesk prend en charge tout ce qui relève de l'infrastructure serveur, DriftOps prend en charge tout ce qui relève du cycle de vie d'une publication. Les utiliser ensemble, c'est couvrir les deux niveaux sans les confondre.
Cas concrets : ce qui se passe sans workflow de publication
Le scénario le plus fréquent dans les agences : un développeur met à jour un module de paiement sur une boutique PrestaShop hébergée sous Plesk. Il copie les fichiers via le gestionnaire de fichiers Plesk (ou fait un git pull), vide le cache depuis le back office PrestaShop, et considère le travail terminé. Deux heures plus tard, le client signale que le bouton de paiement ne fonctionne plus sur mobile — un conflit JavaScript avec un autre module que personne n'avait anticipé. Résultat : une boutique qui ne vend plus pendant plusieurs heures, une urgence en dehors des horaires de bureau, et une relation client dégradée.
Ce scénario n'est pas lié à une incompétence de l'équipe. Il est lié à l'absence d'un environnement de test préalable. Avec une preview isolée créée par DriftOps avant la mise en production, ce conflit aurait été visible en préproduction. Le chef de projet ou le développeur aurait navigué sur la preview avec un mobile, constaté le problème, et bloqué la release le temps de trouver la correction. La boutique ne serait jamais passée en production avec ce bug.
Autre situation classique chez les freelances gérant plusieurs boutiques WooCommerce : une mise à jour WordPress + WooCommerce + plugins effectuée un vendredi après-midi. La mise à jour se déroule sans erreur visible, mais un plugin de gestion des stocks a introduit un changement d'API silencieux qui empêche la mise à jour automatique des quantités. Les ventes du week-end s'enregistrent sans décrémenter le stock. Le problème n'est découvert que le lundi matin, en constatant des ventes de produits épuisés. Un contrôle post-déploiement orienté ecommerce — qui vérifie non seulement le statut HTTP mais aussi la cohérence fonctionnelle des modules critiques — aurait signalé l'anomalie avant que les clients ne passent commande.
Chez les marchands qui gèrent eux-mêmes Plesk sans équipe technique dédiée, la situation est différente mais tout aussi risquée. Le marchand voit dans l'interface Plesk que la mise à jour est disponible (Plesk propose des mises à jour de ses extensions), il clique sur « Mettre à jour », et la boutique plante parce qu'une dépendance PHP n'est pas compatible. Il n'a pas de rollback préparé, pas de preview à consulter, pas de contact technique disponible immédiatement. C'est le scénario classique du « ça marchait avant, qu'est-ce qui s'est passé ? » — et il se produit parce que la mise à jour a été faite directement en production, sans filet.
Ces trois situations ont un point commun : elles ne sont pas causées par Plesk, qui fait correctement son travail d'administration. Elles sont causées par l'absence d'une couche de workflow entre la décision de publier et la production elle-même. C'est précisément le périmètre que DriftOps a été conçu pour couvrir, sans demander à l'équipe de devenir des experts d'infrastructure.
Checklist de publication pour une boutique hébergée sous Plesk
Cette checklist s'applique à chaque mise à jour significative d'une boutique ecommerce hébergée sur un serveur Plesk — qu'il s'agisse d'une mise à jour de module, d'une évolution du thème, d'une migration de version ou d'un changement de configuration touchant les parcours marchands. Elle est conçue pour être utilisée conjointement avec Plesk (qui gère l'infrastructure) et DriftOps (qui gère le workflow de publication).
- Créer un ticket de release : décrire le changement, les fichiers concernés, la version cible et les parcours à vérifier — avant de toucher quoi que ce soit en production.
- Générer une preview isolée via DriftOps : s'assurer que l'environnement de préproduction reproduit fidèlement la boutique (données, configuration, modules) et est accessible via une URL partageable.
- Vérifier le tunnel de paiement complet sur la preview : accueil → fiche produit → panier → identification → paiement (mode test) → page de confirmation → email de confirmation reçu.
- Contrôler les statuts HTTP critiques : aucune page du parcours ne doit renvoyer 500, 503 ou 302 inattendu. Les contrôles DriftOps automatiques couvrent cette étape, mais une vérification manuelle sur mobile est recommandée.
- Tester le back office du marchand : accès au tableau de bord commandes, modification d'une fiche produit, génération d'un bon de commande — s'assurer que la mise à jour n'a pas cassé l'administration.
- Vider et reconstruire les caches applicatifs : cache Smarty sous PrestaShop, cache objet et page sous Magento, cache transient et OPcache sous WooCommerce — selon la plateforme, cette étape doit être orchestrée dans le bon ordre.
- Vérifier les modules et surcharges concernés : sur PrestaShop notamment, un override peut entrer en conflit avec un module mis à jour ; sur Magento, la recompilation DI est nécessaire après toute modification de module.
- Obtenir une validation humaine explicite : le chef de projet, le marchand ou le responsable qualité doit approuver la release sur la preview avant toute publication en production — cette étape est non négociable dans DriftOps.
- Préparer le rollback avant de publier : s'assurer que l'état précédent (fichiers + base de données) est accessible et testable, pour que le retour arrière soit une action de quelques secondes si nécessaire.
- Surveiller les métriques post-publication : pendant les 30 minutes suivant la mise en ligne, surveiller le taux d'erreur HTTP, les logs applicatifs et le flux de commandes pour détecter toute anomalie silencieuse.
- Documenter la décision : qui a validé, à quelle heure, sur quelle base — cette traçabilité est conservée automatiquement dans DriftOps et sert de référence en cas d'incident ultérieur.
Cette liste n'est pas exhaustive pour tous les contextes, mais elle couvre les zones de risque les plus fréquentes. Sa valeur vient de sa répétition systématique : appliquée à chaque release, même petite, elle réduit progressivement les incidents et construit une culture de publication fiable au sein de l'équipe.
Mettre ce workflow en pratique sur votre boutique
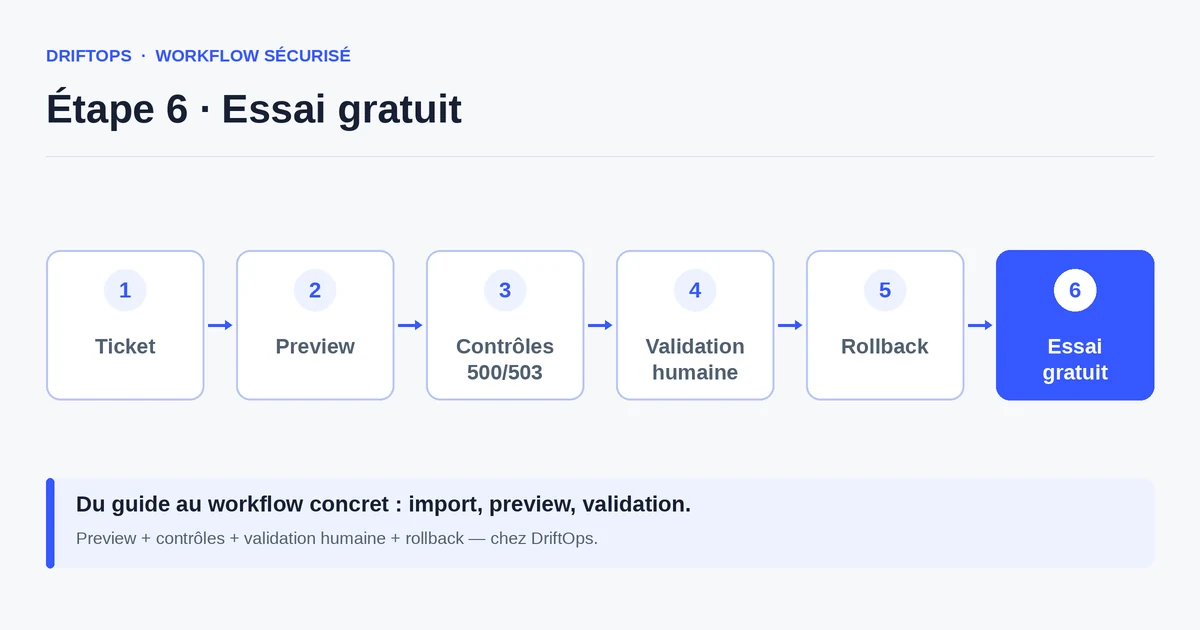
Importez votre boutique, créez une première preview, vérifiez les parcours critiques et validez sereinement avant de publier. L'essai gratuit couvre toutes les étapes de bout en bout.
Démarrer un essai gratuitVoir les tarifsComprendre le fonctionnementComment mesurer que les publications deviennent plus sûres
La fiabilité d'un workflow de publication ne se mesure pas uniquement au nombre d'incidents évités — même si c'est l'indicateur le plus visible. Elle se mesure aussi à la qualité des signaux que l'équipe reçoit avant que les problèmes n'atteignent la production. Si les contrôles automatiques bloquent régulièrement des releases avec des erreurs 500, ce n'est pas un signe que le workflow est mauvais : c'est au contraire la preuve qu'il fonctionne et qu'il intercepte des problèmes réels.
Un premier indicateur concret : le ratio d'incidents post-publication par rapport au nombre de releases. Si sur dix releases, trois causaient des corrections d'urgence avant la mise en place d'un workflow structuré, et que ce chiffre tombe à zéro ou un sur les dix suivantes, c'est une amélioration mesurable. Elle se traduit directement en heures d'urgence économisées, en commandes non perdues, et en relations client préservées.
Un deuxième indicateur : le temps de validation d'une release. Sans workflow, la validation est souvent implicite ou absente — on publie et on voit. Avec DriftOps, la validation est explicite et tracée. Au début, cette étape peut sembler ajouter du temps. Avec le temps, l'équipe gagne en efficacité : les previews sont consultées plus vite parce que chacun sait quoi chercher, les décisions sont prises avec plus de confiance parce que les contrôles automatiques ont déjà filtré les problèmes évidents.
Un troisième indicateur : la fréquence des sollicitations d'urgence en dehors des horaires. Les incidents post-publication ont tendance à se produire après les heures de bureau, quand personne ne surveille. Un workflow qui inclut des contrôles automatiques post-déploiement et une surveillance des métriques pendant les trente minutes suivant la mise en ligne réduit significativement cette fenêtre de risque.
Enfin, la traçabilité des décisions améliore les rétrospectives. Quand l'équipe peut revoir l'historique d'une release — qui a demandé le changement, quelles vérifications ont été effectuées, qui a validé, quel était l'état de la boutique au moment de la publication — elle peut identifier des patterns : certains types de changements sont systématiquement plus risqués, certaines heures de publication sont plus problématiques, certains modules demandent une attention particulière. Cette connaissance accumulée est un actif qui ne peut pas se construire sans traçabilité structurée.
Conclusion : deux outils complémentaires, pas concurrents
Plesk est un outil d'administration serveur mature et fiable. Il gère l'infrastructure — domaines, certificats, bases de données, comptes mail, sauvegardes, PHP — avec une interface accessible qui a fait ses preuves dans des milliers d'hébergements. Ce n'est pas un outil à remplacer, et cet article n'a pas pour but de le critiquer dans son périmètre naturel.
Mais administrer un serveur et piloter le cycle de vie des publications d'une boutique ecommerce sont deux activités distinctes. Plesk s'arrête au niveau de l'infrastructure. Le workflow de publication — preview isolée, contrôles ecommerce, validation humaine tracée, rollback ciblé, traçabilité des décisions — dépasse son périmètre de conception. Ce n'est pas un défaut de Plesk ; c'est simplement que ce problème n'était pas le sien à résoudre.
DriftOps a été conçu pour combler exactement cet espace. Pas pour remplacer Plesk, mais pour prendre en charge ce que Plesk ne peut pas faire : rendre chaque publication d'une boutique vérifiable avant qu'elle n'atteigne les clients, bloquer les erreurs 500 et 503 avant qu'elles ne causent des paniers abandonnés, donner à un chef de projet ou à un marchand un moyen de valider visuellement une release sans avoir accès au serveur, et préparer un rollback avant même que la mise en ligne ne soit déclenchée.
Pour les équipes qui hébergent sous Plesk et qui cherchent à publier plus sereinement, la combinaison des deux est la réponse la plus pragmatique : Plesk continue à gérer l'infrastructure, DriftOps prend en charge le workflow de publication. Les deux niveaux sont couverts, sans redondance, sans friction entre les deux outils. Le résultat, c'est une équipe qui peut publier avec confiance, même en période de forte activité commerciale, même quand les changements sont complexes, même quand le marchand n'est pas technique.
Questions fréquentes
Que fait bien Plesk dans son périmètre ?
Il administre l’infrastructure : domaines, certificats SSL Let’s Encrypt, bases de données, comptes mail, cron, versions PHP par domaine et sauvegardes serveur.
Pourquoi Plesk atteint-il ses limites pour publier une boutique ?
Parce que publier une mise à jour, c’est vérifier le tunnel de paiement, les pages produit et les emails de commande — des besoins métier hors de son périmètre d’administration serveur.
Le module Git de Plesk suffit-il pour déployer un e-commerce ?
Non. Un simple git pull ne gère ni les migrations de base, ni l’invalidation du cache applicatif, ni le contrôle post-déploiement, ni un rollback ciblé.
Pourquoi la sauvegarde serveur de Plesk ne remplace-t-elle pas un rollback ?
Restaurer une sauvegarde complète coupe la boutique, peut faire perdre les commandes passées entretemps et n’est pas un retour arrière ciblé sur les fichiers et la base touchés.
Plesk garde-t-il une trace des décisions de publication ?
Non. Qui a poussé, à quelle heure, avec quelles vérifications et quel accord restent dans des fils Slack ou des emails, sans journal structuré exploitable en cas d’incident.
Faut-il remplacer Plesk par DriftOps ?
Non, ils sont complémentaires : Plesk continue de gérer l’infrastructure, DriftOps ajoute le workflow de publication (preview, contrôles, validation tracée, rollback).
Que se passe-t-il quand un marchand met à jour seul dans Plesk ?
Il clique sur « Mettre à jour », la boutique peut planter à cause d’une dépendance PHP incompatible, sans preview, sans rollback préparé et sans contact technique immédiat.
Comment vérifier que les publications deviennent plus sûres sous Plesk ?
Suivez le ratio d’incidents post-publication par release, le temps de validation, la fréquence des urgences hors horaires et la traçabilité des décisions.