
18 min de lecture
GitHub Actions pour les e-commerçants
GitHub Actions est aujourd'hui l'outil de référence pour automatiser les pipelines de livraison de code. Des milliers d'équipes techniques l'utilisent pour tester, construire et déployer des applications. Mais pour un e-commerçant, ou pour une agence qui gère des boutiques PrestaShop, WooCommerce ou Magento, la question n'est pas « est-ce que GitHub Actions peut automatiser le déploiement ? » — elle est « est-ce que GitHub Actions suffit à valider qu'une boutique reste opérationnelle après une mise à jour ? »
La réponse est nuancée. GitHub Actions excelle à automatiser les tâches techniques répétables : installation des dépendances, lint, tests unitaires, compilation des assets. Mais une boutique ecommerce n'est pas une application statique. Elle mélange du code, des modules tiers, de la configuration base de données, des règles de prix, des stocks, des webhooks de paiement, et une expérience client que le YAML d'un pipeline ne peut pas évaluer à la place d'un humain. Ce guide explique concrètement ce que GitHub Actions fait bien, ce qu'il ne couvre pas pour l'ecommerce, et comment l'articuler avec un workflow de validation métier comme DriftOps.
Essayer DriftOps sur votre boutique
Créez une preview isolée, vérifiez les parcours critiques, bloquez automatiquement les erreurs 500 ou 503 et gardez la main sur la validation avant de publier en production.
Démarrer un essai gratuit Voir les tarifs Comprendre le fonctionnement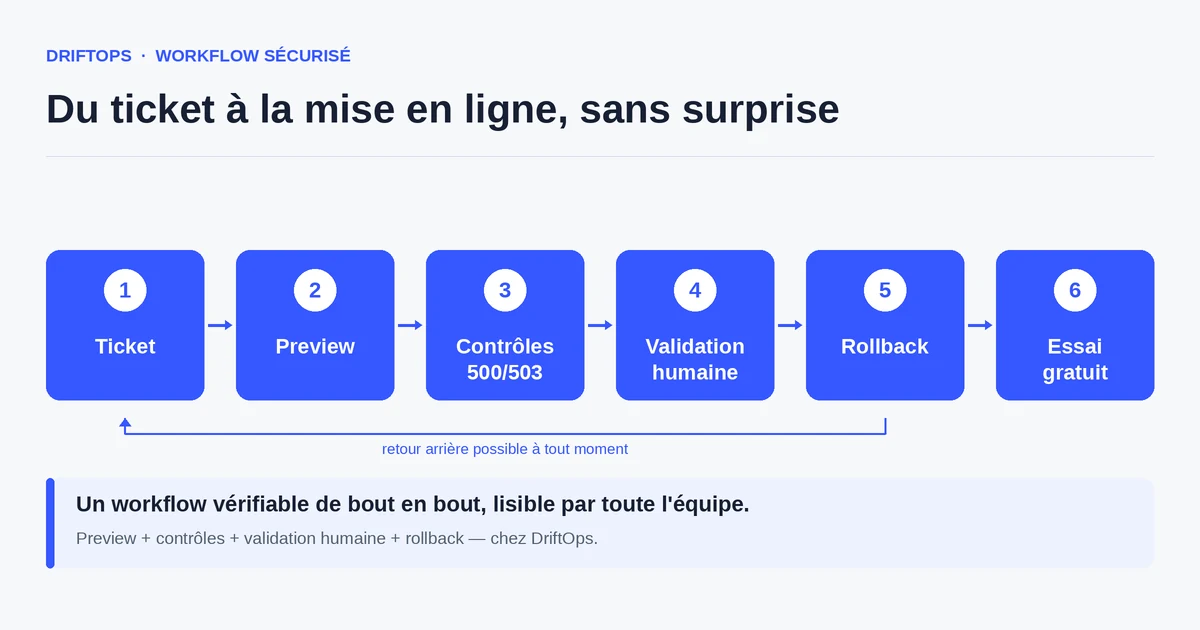
CI/CD et GitHub Actions : les bases pour les e-commerçants
La CI/CD — intégration continue et déploiement continu — désigne une méthode dans laquelle chaque modification de code passe automatiquement par une série de vérifications avant d'être livrée. L'idée centrale est de détecter les problèmes tôt, quand ils sont encore faciles à corriger, plutôt que de les découvrir en production devant des clients.
GitHub Actions est l'implémentation native de la CI/CD dans GitHub. Quand un développeur pousse du code ou ouvre une pull request, GitHub Actions peut déclencher automatiquement une série d'étapes : installer les dépendances, exécuter les tests, vérifier le style du code, compiler les assets CSS et JavaScript, puis déployer vers un serveur. Tout cela est décrit dans des fichiers YAML placés dans le dossier .github/workflows/ du dépôt.
Un fichier de workflow GitHub Actions se compose de plusieurs éléments clés. Les déclencheurs (on: push, on: pull_request) définissent quand le workflow s'active. Les jobs sont des groupes d'étapes qui s'exécutent sur un runner — une machine virtuelle fournie par GitHub (ou auto-hébergée). Chaque job contient des steps : des commandes shell ou des actions réutilisables publiées sur le GitHub Marketplace. Les secrets permettent de stocker des variables sensibles (mots de passe, tokens, clés SSH) sans les écrire en clair dans le YAML.
Voici un exemple de pipeline réaliste pour une boutique PrestaShop ou WooCommerce :
name: Deploy Ecommerce

on:
  push:
    branches: [main]
  pull_request:
    branches: [main]

jobs:
  build-and-deploy:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4

      - name: Install dependencies
        run: npm ci

      - name: Lint CSS and JS
        run: npm run lint

      - name: Run unit tests
        run: npm run test

      - name: Build assets
        run: npm run build

      - name: Deploy to staging
        env:
          SSH_KEY: ${{ secrets.DEPLOY_KEY }}
          HOST: ${{ secrets.STAGING_HOST }}
        run: |
          echo "$SSH_KEY" > /tmp/deploy_key
          chmod 600 /tmp/deploy_key
          rsync -avz --delete dist/ user@$HOST:/var/www/boutique/
Ce pipeline illustre ce que GitHub Actions fait en autonomie : à chaque push sur main, il installe les dépendances Node, vérifie la qualité du code, exécute les tests, compile les assets et transfère les fichiers vers le serveur de staging. Pour un développeur, c'est un gain de temps considérable sur des tâches manuelles et répétables. Mais pour un marchand ou une agence ecommerce, cette automatisation technique ne couvre qu'une partie du problème.
Ce que GitHub Actions automatise très bien dans un pipeline ecommerce
Soyons précis sur les forces réelles de GitHub Actions, car elles sont substantielles. Le premier domaine où l'outil excelle est l'automatisation des tâches techniques répétables. Chaque fois qu'un développeur modifie un thème PrestaShop, compile du SCSS WooCommerce ou met à jour des dépendances Composer pour Magento, GitHub Actions peut exécuter les mêmes vérifications de façon fiable, sans oubli et sans fatigue humaine.
Les tests automatisés constituent le deuxième point fort. Un pipeline bien configuré peut exécuter des tests unitaires PHP (PHPUnit), des tests d'intégration, ou même des tests de navigateur avec Playwright ou Cypress pour vérifier que le tunnel de commande répond correctement. Ces tests attrapent les régressions de code avant qu'elles atteignent un environnement visible par des clients.
La gestion des secrets et des permissions, bien que complexe à configurer au départ, est ensuite très robuste. Les tokens d'accès SSH, les clés API de paiement pour les tests, les URLs d'environnement : tout peut être stocké de façon chiffrée dans GitHub et injecté uniquement pendant l'exécution du pipeline, sans jamais apparaître dans les logs ni dans le YAML.
Enfin, GitHub Actions simplifie la cohérence entre développeurs. Quand plusieurs personnes travaillent sur une boutique, le pipeline garantit que chacun utilise les mêmes versions de Node, PHP et des outils de build. Fini les « ça marche sur ma machine » : si le pipeline passe, les assets ont été construits dans un environnement standardisé.
Les limites de GitHub Actions face aux réalités du commerce en ligne
GitHub Actions a été conçu pour des équipes de développeurs qui travaillent avec Git, lisent du YAML et comprennent la notion de runner. Ce n'est pas un reproche — c'est simplement une réalité qui crée des angles morts importants pour l'ecommerce.
Pas de preview visuelle partageable avec le client. GitHub Actions peut déployer vers un environnement de staging, mais cet environnement n'est pas automatiquement accessible au client ou au responsable marketing pour validation. Il n'y a pas de lien de preview temporaire, d'interface de validation avec commentaires, ni de comparaison visuelle avant/après. Le marchand doit soit avoir accès au staging (ce qui pose des problèmes de credentials), soit faire confiance à une capture d'écran envoyée par email.
La validation métier est impossible à exprimer en YAML. Un pipeline peut vérifier que le code compile et que les tests unitaires passent. Il ne peut pas vérifier que la nouvelle bannière promotionnelle est bien positionnée sur mobile, que les libellés de frais de port sont corrects pour la zone Belgique, ou que la règle de prix groupés fonctionne comme attendu avec les dernières modifications du module. Ces vérifications nécessitent un regard humain, et GitHub Actions n'a pas d'interface pour recueillir une approbation métier structurée.
Le rollback applicatif et base de données n'est pas géré nativement. Si un déploiement via GitHub Actions casse la boutique, revenir en arrière demande soit un nouveau commit, soit une intervention manuelle sur le serveur. La base de données n'est jamais incluse dans le périmètre du pipeline : si une migration de schéma a été appliquée et que la boutique est instable, GitHub Actions ne propose pas de procédure de rollback intégrée. C'est à l'équipe de l'avoir préparée à l'avance.
La courbe d'apprentissage YAML est réelle. Écrire et maintenir un fichier de workflow GitHub Actions demande de comprendre la syntaxe YAML, les expressions GitHub (${{ secrets.MY_KEY }}), le modèle de permissions, les runners disponibles et les actions du marketplace. Pour un développeur expérimenté, c'est gérable. Pour un prestataire qui gère des dizaines de boutiques, ou pour un marchand qui veut juste publier une mise à jour de module, la barrière est haute.
GitHub Actions n'a pas été pensé pour le marchand. Les logs du pipeline sont des outils pour développeurs. Le statut « green / red » d'un workflow ne dit pas si la boutique vend correctement. Il dit si le code a passé les vérifications techniques configurées — ce qui est très différent de « la boutique est prête pour la production ».
La méthode classique de déploiement et pourquoi elle reste fragile
Avant GitHub Actions — et encore aujourd'hui dans de nombreuses agences — le déploiement ecommerce ressemble à ceci : un développeur se connecte en FTP ou SSH, transfère les fichiers modifiés, vide le cache manuellement depuis le back office, et envoie un message Slack « c'est en ligne, tu peux vérifier ». Le client regarde rapidement la page d'accueil, répond « ça semble bon » et la mise à jour est considérée comme terminée.
Ce processus souffre de plusieurs problèmes structurels. D'abord, il est non traçable : impossible de savoir avec certitude quels fichiers ont été modifiés, dans quel ordre, par qui. Ensuite, il est non reproductible : si un second développeur doit refaire la même mise à jour sur une autre boutique, il n'a pas de procédure formalisée. Enfin, il est non réversible dans l'urgence : si la boutique casse à 20h un vendredi avant une opération promotionnelle, retrouver l'état exact du serveur avant le déploiement peut prendre des heures.
GitHub Actions améliore significativement la traçabilité et la reproductibilité côté technique. Chaque exécution du pipeline est horodatée, loguée, et rattachée à un commit précis. Mais il ne résout pas le problème de la validation métier ni celui du rollback base de données. Il automatise la livraison du code ; il ne certifie pas que la boutique fonctionne.
C'est précisément là que réside la différence entre l'automatisation technique et le workflow de validation métier. Les deux sont nécessaires. Confondre l'un avec l'autre, c'est croire qu'un pipeline vert signifie une boutique opérationnelle — une erreur que de nombreuses équipes ont faite au moins une fois.
GitHub Actions vs DriftOps : rôles complémentaires
| Responsabilité | GitHub Actions | DriftOps |
|---|---|---|
| Automatisation du build (lint, tests, assets) | Oui — natif, puissant | Non — hors périmètre |
| Déploiement vers staging/production | Oui — via SSH, rsync, FTP | Oui — via preview isolée |
| Preview visuelle partageable avec le client | Non — pas nativement | Oui — lien de preview dédié |
| Contrôles HTTP 500/503 automatiques | Partiel — via scripts custom | Oui — intégré et bloquant |
| Validation humaine structurée avant production | Non — pas d'interface métier | Oui — étape obligatoire |
| Rollback applicatif préparé | Non — manuel | Oui — rollback prêt à tout moment |
| Accessible aux non-développeurs | Non — interface GitHub/YAML | Oui — conçu pour marchands et chefs de projet |
| Audit et traçabilité des décisions | Partiel — logs techniques | Oui — historique des validations |
Les deux outils ne s'opposent pas : GitHub Actions gère l'automatisation du code, DriftOps gère la validation de la boutique. Ensemble, ils couvrent l'ensemble du cycle de publication.
Articuler GitHub Actions et DriftOps : complémentarité, pas opposition
La meilleure façon de comprendre l'articulation entre GitHub Actions et DriftOps est de suivre une mise à jour type dans une agence qui gère plusieurs boutiques PrestaShop.
Un client demande de mettre à jour le module de livraison Colissimo et d'ajuster le template d'email de confirmation de commande. Le développeur crée une branche Git, modifie les fichiers concernés et ouvre une pull request. GitHub Actions se déclenche automatiquement : il installe les dépendances Composer, lance PHPStan pour détecter les erreurs de type, exécute les tests unitaires et vérifie que les assets du thème compilent sans erreur. La PR passe au vert en quelques minutes — le code est techniquement correct.
Mais « techniquement correct » ne signifie pas « la boutique est prête ». Le module Colissimo communique avec l'API de Colissimo en production. L'email de confirmation dépend de variables de configuration stockées en base de données, de traductions dans le back office PrestaShop et de règles de déclenchement liées aux statuts de commande. Aucun test automatique dans GitHub Actions ne peut vérifier que tout cela s'articule correctement dans l'environnement réel du client.
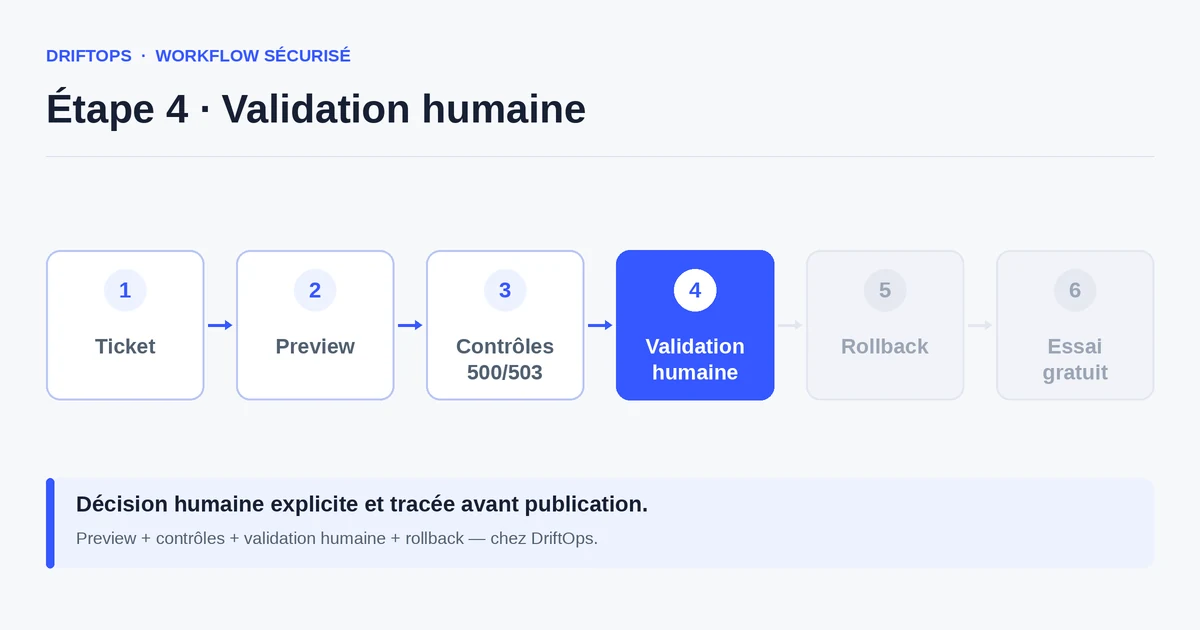
C'est ici que DriftOps prend le relais. Une fois la PR validée techniquement, le déploiement vers une preview isolée est déclenché. Le client reçoit un lien de preview sécurisé et peut vérifier lui-même que l'email de confirmation s'affiche correctement, que les options Colissimo apparaissent bien dans le tunnel de commande, et que le back office PrestaShop ne remonte aucune erreur. DriftOps vérifie automatiquement que les pages critiques ne retournent pas de 500 ou 503. La validation humaine du client est requise avant que quoi que ce soit ne soit publié en production.
Ce workflow combiné est particulièrement précieux pour WooCommerce, où les interactions entre plugins peuvent générer des comportements inattendus indétectables par des tests unitaires. Une mise à jour de WooCommerce Subscriptions, par exemple, peut affecter les webhooks de renouvellement, les emails automatiques et les règles de réduction — trois dimensions que seule une preview réelle permet de vérifier avant publication. Pour Magento, les enjeux sont similaires : la recompilation des fichiers statiques, la réindexation des catalogues et le comportement du full-page cache ne se valident pas en CI, mais sur une instance réelle avec des données proches de la production.
L'articulation est donc claire : GitHub Actions avant (automatisation technique, qualité du code), DriftOps après (preview, contrôles HTTP, validation métier, rollback). Chacun dans son domaine, sans que l'un essaie d'empiéter sur l'autre.
Checklist de validation avant chaque mise en production ecommerce
Cette checklist est conçue pour les équipes qui utilisent déjà GitHub Actions pour la partie technique et qui souhaitent systématiser la validation métier avant chaque publication. Elle est délibérément courte pour être suivie même dans les périodes de forte activité, et spécifique à l'ecommerce pour ne pas diluer l'attention sur des points génériques.
- Pipeline GitHub Actions au vert. Tous les tests unitaires passent, les assets compilent sans erreur, le lint ne remonte aucun problème bloquant. C'est le prérequis technique, pas la fin du processus.
- Preview isolée créée et accessible. L'environnement de preview pointe sur une base de données clone, pas sur la production. Le lien est partageable avec le client ou le responsable métier sans accès VPN ni credentials techniques.
- Contrôles HTTP validés sur les pages critiques. La page d'accueil, la page catégorie, la fiche produit, le panier, le tunnel de commande et le back office répondent tous en 200. Aucune erreur 500 ou 503 n'est présente — DriftOps bloque automatiquement la publication dans ce cas.
- Parcours de commande testé de bout en bout. Un test d'achat en mode sandbox, avec un vrai produit, vérifie que les frais de port s'affichent correctement, que le paiement s'exécute (ou simule correctement), et que l'email de confirmation est reçu avec les bons contenus.
- Modules et extensions vérifiés. Les modules touchés par la mise à jour (directement ou via une dépendance) sont testés dans la preview. Sur PrestaShop, vérifier les overrides actifs. Sur WooCommerce, tester les plugins liés aux paiements et aux stocks. Sur Magento, vérifier les index et le cache après compilation.
- Cache purgé et reconstruit dans la preview. Le cache Smarty (PrestaShop), le cache objet WordPress (WooCommerce), ou le full-page cache Varnish/Redis (Magento) est purgé avant validation. Les assets sont servis depuis la version compilée par le pipeline, pas depuis un cache obsolète.
- Traductions et textes vérifiés. Si la mise à jour touche des chaînes de texte, les deux langues actives (ou toutes les langues du store Magento) sont vérifiées. Une traduction manquante en production est un incident visible par tous les clients.
- Validation humaine explicite recueillie. Le client, le responsable marketing ou le chef de projet a confirmé par écrit (dans DriftOps ou dans le ticket) que la preview est conforme. Cette validation est horodatée et rattachée à la version déployée.
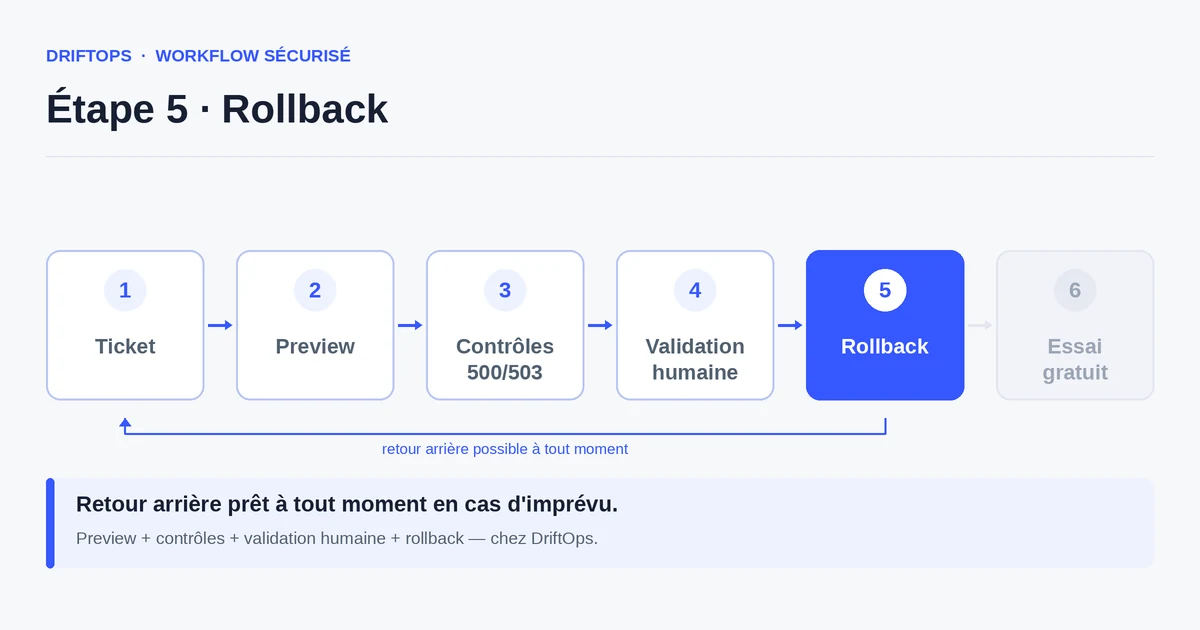
- Rollback préparé et documenté. Avant de publier, l'équipe sait exactement comment revenir en arrière : quelle version du code, quel snapshot de base de données, quelle procédure. Le rollback est testé ou au moins documenté, pas improvisé sous pression.
- Surveillance post-publication activée. Les 30 premières minutes après publication, quelqu'un surveille les logs d'erreur, le taux de conversion (si disponible en temps réel) et les alertes de monitoring. Une anomalie détectée tôt est résolue en minutes ; détectée le lendemain, elle peut coûter des heures de ventes perdues.
Cette checklist n'est pas exhaustive pour tous les projets, mais elle couvre les zones d'oubli les plus fréquentes dans les publications ecommerce. Sa valeur vient de sa régularité : une équipe qui la suit à chaque mise à jour développe des réflexes qui réduisent les incidents sans alourdir le processus.
Mettre ce workflow en pratique sur votre boutique
DriftOps complète GitHub Actions là où le YAML s'arrête : preview partageable, contrôles HTTP automatiques, validation humaine obligatoire et rollback préparé avant chaque publication.
Démarrer un essai gratuit Voir les tarifs Comprendre le fonctionnementComment mesurer la fiabilité réelle de votre workflow de déploiement
Un pipeline GitHub Actions au vert est un indicateur technique, pas un indicateur de fiabilité métier. Pour mesurer la qualité réelle de votre processus de déploiement ecommerce, il faut suivre des métriques différentes — celles qui reflètent l'impact sur la boutique et sur l'équipe.
Le premier indicateur est le taux d'incidents en production : combien de fois par mois une mise à jour cause un problème visible par des clients (page d'erreur, tunnel cassé, email non envoyé, mauvais prix affiché). Si ce taux diminue après l'adoption d'une preview systématique, le workflow gagne en fiabilité. Si ce taux stagne malgré un pipeline GitHub Actions opérationnel, c'est que les problèmes viennent de la configuration et des données, pas du code.
Le deuxième indicateur est le temps moyen de validation d'une mise à jour. Un workflow efficace ne devrait pas rendre la publication plus lente, mais plus prévisible. Si une mise à jour prend systématiquement 2 jours pour passer de « code mergé » à « publié en production », c'est soit que la validation est trop longue, soit que la preview est trop difficile d'accès pour le client. DriftOps réduit ce délai en rendant la preview instantanément partageable et les contrôles automatiques.
Le troisième indicateur est le nombre d'erreurs bloquées avant production. Chaque erreur 500 ou 503 détectée dans la preview et empêchée d'atteindre la production est un incident évité. Avec le temps, ce compteur montre si les contrôles automatiques jouent leur rôle ou si les problèmes passent malgré eux.
Enfin, mesurez la clarté des décisions. Quand un incident survient deux semaines après une publication, est-ce que l'équipe peut retrouver rapidement qui a validé, ce qui a été testé et quelle version a été déployée ? Si la réponse est non, le problème n'est pas technique — c'est un manque de traçabilité dans le processus de validation. GitHub Actions trace le code ; DriftOps trace la décision humaine. Les deux ensemble constituent un historique exploitable.
Conclusion : choisir les bons outils pour les bonnes responsabilités
GitHub Actions est un excellent outil d'automatisation technique. Il rend les équipes de développement plus rapides, plus cohérentes et moins sujettes aux erreurs humaines répétitives. Pour toute boutique qui a des développeurs actifs, l'adopter pour la partie CI — tests, lint, build d'assets — est une décision raisonnable et souvent rentable à court terme.
Mais l'ecommerce ne se résume pas à du code. Une boutique qui vend, c'est de la configuration, des données, des modules tiers, des règles métier et une expérience client que personne ne peut certifier uniquement en lisant des logs de pipeline. GitHub Actions ne propose pas de preview partageable, pas de validation métier structurée, pas de rollback préparé incluant la base de données, et pas d'interface accessible au marchand ou au chef de projet. Ces manques ne sont pas des défauts de conception — ils reflètent simplement que l'outil a été conçu pour des développeurs, pas pour des équipes ecommerce mixtes.
DriftOps comble précisément ces angles morts, sans chercher à remplacer GitHub Actions. Le workflow combiné est simple à formuler : GitHub Actions pour la qualité du code avant le merge, DriftOps pour la validation de la boutique avant la production. Le développeur garde ses outils familiers ; le marchand et le chef de projet ont une interface lisible, une preview partageable et une validation humaine tracée. L'un automatise ce qui peut l'être ; l'autre structure la décision qui ne peut pas être automatisée.
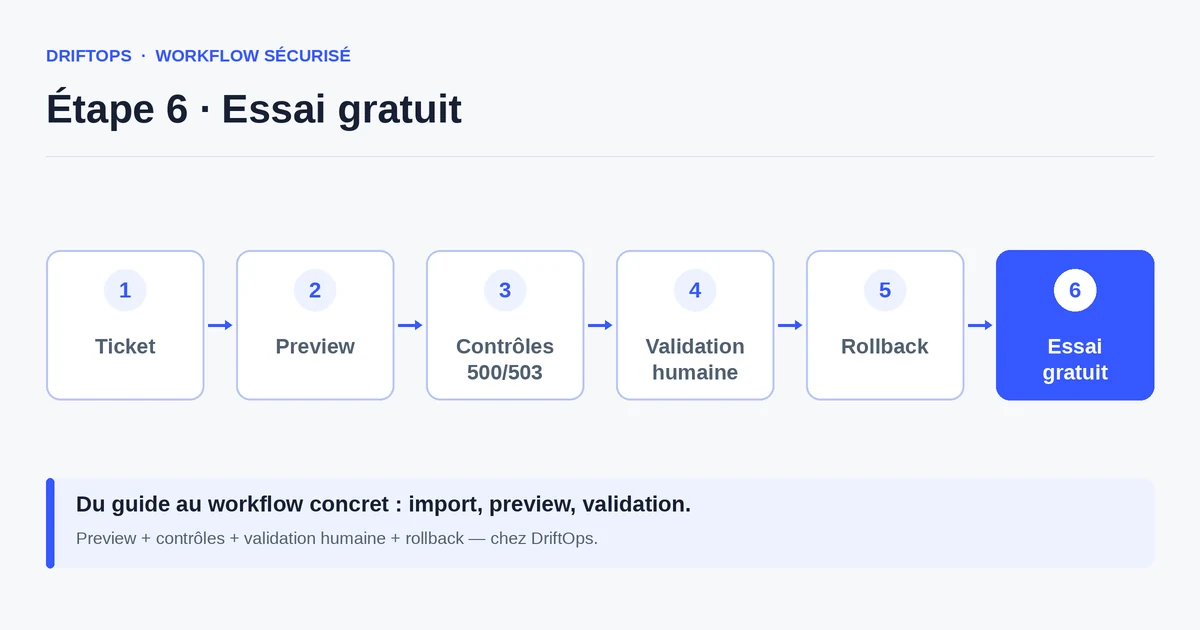
Si votre équipe publie régulièrement des mises à jour sur PrestaShop, WooCommerce ou Magento et que vous cherchez à réduire les incidents sans transformer vos marchands en opérateurs DevOps, l'essai gratuit DriftOps est le point de départ le plus direct. Importez votre premier ticket, créez une preview, laissez les contrôles automatiques tourner, et demandez à votre client de valider. C'est ce workflow-là, répété à chaque mise à jour, qui construit une boutique fiable dans la durée.
Compléter GitHub Actions avec une validation métier structurée
Preview isolée, contrôles 500/503 automatiques, validation humaine obligatoire, rollback préparé : DriftOps couvre ce que le YAML ne peut pas garantir.
Démarrer un essai gratuit Voir les tarifs Comprendre le fonctionnementQuestions fréquentes
Que fait très bien GitHub Actions dans un pipeline e-commerce ?
Il automatise les tâches techniques répétables : installation des dépendances, lint, tests unitaires PHPUnit, compilation des assets et gestion chiffrée des secrets.
GitHub Actions suffit-il à garantir qu’une boutique reste opérationnelle ?
Non. Un pipeline vert prouve que le code passe les contrôles techniques, pas que le client peut acheter ni que la configuration et les données s’articulent bien.
Pourquoi la validation métier ne s’exprime-t-elle pas en YAML ?
Parce qu’un pipeline ne peut pas vérifier qu’une bannière s’affiche bien sur mobile, que les frais de port sont corrects pour une zone ou qu’une règle de prix groupés se comporte comme attendu.
Comment GitHub Actions et DriftOps se complètent-ils ?
GitHub Actions intervient avant le merge pour la qualité du code ; DriftOps prend le relais après pour la preview, les contrôles HTTP, la validation métier et le rollback.
GitHub Actions gère-t-il le rollback applicatif et base de données ?
Non, pas nativement : revenir en arrière demande un nouveau commit ou une intervention manuelle, et la base de données n’est jamais dans le périmètre du pipeline.
Pourquoi un pipeline ne propose-t-il pas de preview partageable au client ?
GitHub Actions peut déployer vers un staging, mais il n’offre ni lien de preview temporaire, ni interface de validation, ni comparaison visuelle accessible au marchand.
Comment ce workflow combiné aide-t-il sur WooCommerce ou Magento ?
Les interactions entre plugins WooCommerce ou la réindexation et le full-page cache Magento ne se valident pas en CI, mais sur une preview réelle avec des données proches de la production.
Comment mesurer la fiabilité réelle de mon workflow de déploiement ?
Au-delà du pipeline vert, suivez le taux d’incidents en production, le temps moyen de validation, les erreurs 500/503 bloquées en preview et la clarté des décisions tracées.