
17 min de lecture
Les bonnes pratiques de maintenance ecommerce
Une boutique ecommerce qui fonctionne bien en apparence peut cacher une dette silencieuse : modules non mis à jour depuis dix-huit mois, certificat SSL qui expire dans trois semaines, sauvegarde automatique qui échoue depuis la dernière migration sans que personne ne s'en soit aperçu. La maintenance ecommerce ne se résume pas à corriger les bugs visibles. Elle englobe tout ce qui permet à la boutique de rester fiable, sécurisée et réparable, avant que l'urgence ne force la main.
Ce guide part d'un constat simple : la plupart des incidents ecommerce ne surviennent pas à cause d'un manque de compétences techniques, mais à cause de l'absence d'un cadre clair. Pas de routine, pas de preuve de validation, pas de journal des changements — et la première mise à jour un peu complexe devient un test grandeur nature en production. DriftOps a été pensé pour structurer ce cadre sans imposer de compétences DevOps à des équipes dont le métier est le commerce, pas l'infrastructure.
Appliquer ce cadre sur votre boutique dès aujourd'hui
Créez une preview isolée, vérifiez chaque correctif avant publication et conservez la trace de chaque validation humaine.
Démarrer un essai gratuit Voir les tarifs Comprendre le fonctionnement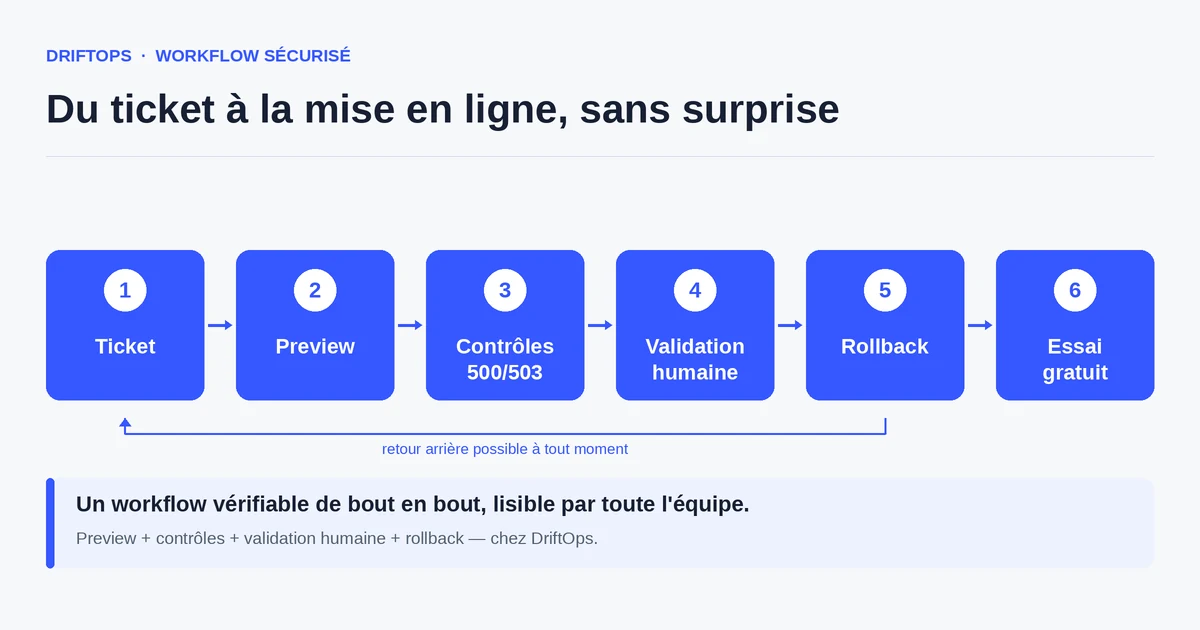
Ce que recouvre vraiment la maintenance ecommerce
Quand on parle de maintenance ecommerce, la première image qui vient à l'esprit est souvent le dépannage d'urgence : un module cassé après une mise à jour, un formulaire de paiement qui renvoie une erreur 500, une page catégorie vide après une mauvaise manipulation en back office. Ce travail existe, mais il ne représente qu'une fraction de ce qu'une boutique vivante exige réellement.
La maintenance recouvre d'abord les mises à jour de sécurité. Sur PrestaShop, cela signifie suivre les bulletins de sécurité du core et des modules tiers, et les appliquer dans un délai raisonnable dès qu'une vulnérabilité est publiée. Sur WooCommerce, les plugins WordPress s'accumulent vite et chacun représente un vecteur d'attaque potentiel s'il n'est plus maintenu par son auteur. Sur Magento, les patches de sécurité Adobe demandent une attention particulière car leur application mal gérée peut casser la compilation ou les store views.
La maintenance recouvre ensuite la gestion de la dette technique. Un override de template PrestaShop écrit il y a deux ans pour contourner un bug ne tient plus sur la version courante : il introduit des comportements inattendus et ralentit les futures mises à jour. Un plugin WooCommerce abandonné par son développeur continue de tourner en production alors qu'il n'est plus compatible avec PHP 8.2. Ces situations s'accumulent silencieusement jusqu'à ce qu'une mise à jour majeure révèle tout d'un coup l'étendue du problème.
La surveillance continue fait également partie intégrante de la maintenance : uptime, taux d'erreurs HTTP, temps de réponse des pages critiques (fiche produit, panier, tunnel de paiement), expiration des certificats SSL et des noms de domaine. Une alerte sur l'uptime qui arrive à 3 h du matin est gérable si l'équipe a un plan. Elle devient catastrophique si personne ne sait qui a les accès ou quel rollback déclencher.
Enfin, la maintenance inclut les sauvegardes régulières et testées. Régulières ne suffit pas : une sauvegarde qui n'a jamais été restaurée en test n'est pas une sauvegarde fiable. Elle inclut les fichiers (code, médias, configurations) et la base de données, avec des rétentions différenciées selon le volume de commandes. Une boutique qui traite cent commandes par jour doit pouvoir restaurer à J-1 avec moins d'une heure de données perdues.
Les risques concrets d'une maintenance mal organisée
Le premier risque est celui de la mise à jour directe en production. L'équipe reçoit une notification de mise à jour disponible, clique sur « Mettre à jour » dans le back office PrestaShop, et découvre cinq minutes plus tard que le module de paiement ne répond plus. Sans preview préalable, sans point de rollback préparé, la correction devient elle-même une urgence. Ce scénario se produit régulièrement chez les boutiques qui n'ont pas de procédure formelle.
Le deuxième risque est l'accumulation silencieuse. Chaque module non mis à jour, chaque certificat SSL dont l'expiration approche, chaque cronjob qui échoue sans alerte — tout cela s'accumule jusqu'au point de rupture. La dette technique n'est pas abstraite : elle se traduit par des temps de chargement qui dégradent le taux de conversion, par des failles de sécurité qui exposent les données clients, par des coûts de migration qui explosent quand on attend trop longtemps.
Le troisième risque est l'absence de preuve de validation. Sans trace écrite de ce qui a été testé, par qui et quand, l'équipe ne peut pas savoir si un incident est lié à la dernière intervention ou à quelque chose d'antérieur. Les discussions après coup deviennent subjectives et souvent conflictuelles entre le développeur, le chef de projet et le client. La confiance s'érode même quand la boutique fonctionne techniquement.
Le quatrième risque est la dépendance à une seule personne. Quand seul un développeur connaît la procédure de mise à jour, l'accès SFTP, le mode de reconstruction du cache Magento ou l'emplacement des fichiers de configuration WooCommerce, chaque intervention devient fragile. Si cette personne est indisponible pendant une urgence, l'impact est démultiplié. La maintenance organisée impose que les procédures soient documentées et que plusieurs membres de l'équipe puissent les exécuter.
La politique de sécurité DriftOps répond directement à ces quatre risques : chaque intervention passe par une preview isolée, les contrôles 500/503 bloquent automatiquement une publication défectueuse, et la décision finale reste entre les mains d'un humain identifié. Le journal d'audit conserve la trace de chaque action, ce qui rend les discussions post-incident factuelles plutôt qu'approximatives.
Mises à jour, correctifs et surveillance : comment les organiser
Organiser la maintenance ecommerce commence par séparer les types d'interventions selon leur fréquence et leur niveau de risque. Une mise à jour de sécurité critique ne peut pas attendre la prochaine fenêtre mensuelle. En revanche, une refonte du thème ou l'ajout d'un nouveau module de fidélité mérite une planification, une preview et une communication au marchand avant d'être mise en ligne.
Les mises à jour de sécurité doivent être traitées en priorité absolue dès qu'une CVE (vulnérabilité connue) est publiée pour le core ou un module installé. La procédure est toujours la même : créer une preview à partir de la production courante, appliquer la mise à jour dans la preview, vérifier les parcours critiques, puis valider la publication. Même pour un patch qui ne touche qu'un fichier, la preview reste la protection contre les effets de bord inattendus.
Les correctifs de bugs méritent une priorisation explicite. Tous les bugs ne se valent pas : un bug qui bloque le tunnel de paiement est critique et doit être corrigé dans l'heure. Un bug d'affichage sur une page de catégorie secondaire peut attendre la prochaine intervention planifiée. Cette priorisation doit être formalisée — par exemple sur une échelle simple : bloquant, majeur, mineur — et chaque ticket doit indiquer le niveau avant d'être planifié.
La surveillance doit couvrir plusieurs dimensions simultanément. L'uptime (idéalement toutes les minutes sur les pages critiques) alerte avant que les clients ne signalent eux-mêmes les problèmes. Le monitoring des erreurs HTTP détecte les 500 et 503 au niveau applicatif, souvent avant qu'ils n'apparaissent sur les pages publiques. Les performances (Core Web Vitals, LCP, temps de réponse serveur) se dégradent progressivement et passent inaperçus sans mesure régulière. L'expiration des certificats SSL et des noms de domaine doit faire l'objet d'alertes à J-60 et J-30 au minimum — un certificat expiré coupe l'accès à la boutique en quelques secondes sans aucun autre symptôme préalable.
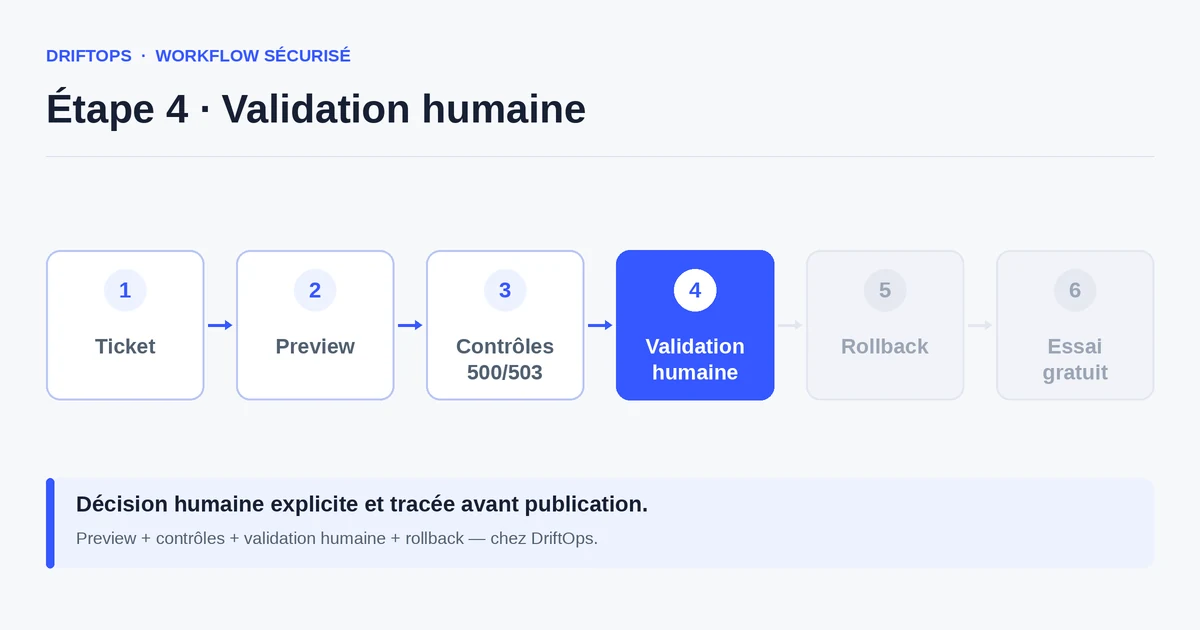
DriftOps structure ces interventions autour du workflow ticket → preview → contrôles → validation. Chaque ticket de maintenance décrit la nature de l'intervention, le périmètre testé et les parcours à vérifier. La preview isole le changement dans un environnement dédié. Les contrôles automatiques bloquent la publication si une erreur 500 ou 503 est détectée. La validation humaine reste la dernière étape, avec sa trace dans le journal.
Méthode classique versus workflow structuré : les limites du patch direct
La méthode classique de maintenance ecommerce repose sur un accès direct à la production : connexion SFTP ou SSH, modification du fichier, vidage du cache, vérification rapide dans un onglet de navigateur. Cette approche est rapide pour les corrections simples sur une petite boutique gérée par une seule personne qui connaît tous les détails du projet. Elle montre ses limites dès que le projet gagne en complexité ou que l'équipe s'élargit.
Le problème fondamental du patch direct est l'absence de filet de sécurité. Si la modification casse quelque chose, la correction devient immédiatement visible par tous les visiteurs de la boutique. Il n'existe pas d'étape intermédiaire où l'équipe peut vérifier sereinement que tout fonctionne. Le développeur travaille sous pression, avec le risque de faire une seconde erreur en essayant de corriger la première.
La méthode classique souffre également de l'invisibilité. Qui a modifié quoi, quand, pourquoi ? Sur un projet à plusieurs intervenants, il est fréquent que personne ne soit capable de répondre précisément à ces questions deux semaines après une intervention. Cette opacité complique le diagnostic des incidents et rend presque impossible l'amélioration des processus.
Maintenance classique versus workflow structuré avec DriftOps
| Dimension | Patch direct en production | Workflow DriftOps (preview + validation) |
|---|---|---|
| Visibilité de l'impact | Découverte en production, souvent par les clients | Preview isolée, contrôles 500/503 avant publication |
| Rollback en cas d'incident | Manuel, sans point de restauration garanti | Rollback préparé avant chaque publication |
| Traçabilité des interventions | Journal absent ou incomplet (notes dispersées) | Journal d'audit automatique : qui, quoi, quand, résultat |
| Validation | Informelle, souvent implicite ("ça a l'air bon") | Validation humaine explicite, tracée, obligatoire |
| Communication client | Après coup si incident, silencieuse sinon | Preview partageable, résultat de validation visible |
| Compétences requises | SSH/SFTP, accès serveur, commandes CLI | Interface web, aucun terminal requis |
Le workflow structuré n'est pas plus lent : il déplace le temps de vérification avant la publication plutôt qu'après l'incident. Pour une équipe qui gère plusieurs boutiques en parallèle, ce déplacement est déterminant sur la qualité de vie et la réputation auprès des clients.
Routines hebdomadaires et mensuelles : ce qui doit être planifié
Une maintenance ecommerce efficace ne s'improvise pas à chaque fois. Elle repose sur des routines calendaires qui définissent à l'avance ce qui sera vérifié, mis à jour ou testé, et par qui. Cette planification réduit la charge cognitive de l'équipe et garantit que les tâches importantes ne tombent pas dans l'oubli pendant les périodes chargées (fêtes, soldes, opérations commerciales).
Chaque semaine, l'équipe doit vérifier les alertes de surveillance (uptime, erreurs HTTP, performances), consulter les notifications de mises à jour disponibles pour les modules et plugins installés, contrôler l'espace disque et les logs d'erreurs applicatifs, et s'assurer que les sauvegardes automatiques se sont bien exécutées. Cette vérification hebdomadaire prend rarement plus de trente minutes et détecte la plupart des problèmes avant qu'ils ne deviennent critiques.
Chaque mois, la maintenance doit aller plus loin : appliquer les mises à jour de sécurité en attente (core, modules, dépendances), effectuer un test de restauration sur une sauvegarde récente pour vérifier que le processus fonctionne réellement, analyser les métriques de performance et identifier les pages qui se sont dégradées, réexaminer la liste des modules installés pour identifier ceux qui ne sont plus maintenus, et mettre à jour le journal des changements avec toutes les interventions du mois.
La planification des fenêtres de maintenance est un élément souvent négligé. Certaines interventions (mise à jour majeure du core, migration de serveur, refonte du thème) nécessitent une communication préalable aux clients : date prévue, durée estimée, nature des changements. Cette communication n'est pas une formalité administrative — elle protège la relation de confiance avec le marchand et lui permet de décaler une campagne publicitaire si la fenêtre de maintenance coïncide avec un lancement prévu.
Sur PrestaShop, la fenêtre de maintenance se matérialise par le mode maintenance intégré, qui affiche une page personnalisée aux visiteurs pendant l'intervention. Sur WooCommerce, des plugins dédiés permettent de gérer cette page tout en autorisant les administrateurs à accéder au site normalement. Sur Magento, le mode maintenance est activé par une commande CLI, mais DriftOps permet de gérer l'ensemble de ces étapes depuis une interface web sans accès terminal.
La communication après intervention est aussi importante que celle d'avant. Un bref compte-rendu envoyé au marchand après chaque maintenance planifiée — ce qui a été fait, ce qui a été vérifié, ce qui a été trouvé — renforce la transparence et justifie le temps facturé. Avec DriftOps, ce compte-rendu s'appuie directement sur le journal d'audit : les données sont déjà là, il suffit de les compiler.
Checklist de maintenance ecommerce avant chaque intervention
Une checklist de maintenance n'a pas besoin d'être exhaustive pour être utile. Sa force vient de sa constance : suivie systématiquement, même pour les interventions qui semblent mineures, elle évite les oublis qui causent les incidents. Voici les points qui doivent être vérifiés avant toute publication sur une boutique ecommerce en production.
- Créer un ticket précis : nature de l'intervention, module ou fichier concerné, raison de la modification, parcours critiques à tester.
- Déclencher une sauvegarde fraîche avant toute modification, même mineure — fichiers et base de données.
- Créer une preview isolée à partir de l'état courant de la production, pas d'une branche potentiellement désynchronisée.
- Appliquer la modification dans la preview et vider le cache applicatif (Smarty sur PrestaShop, Object Cache sur WooCommerce, Full Page Cache sur Magento).
- Vérifier les parcours critiques : page produit, ajout au panier, tunnel de commande complet (jusqu'à la confirmation de paiement), emails de confirmation, accès back office.
- Contrôler les codes HTTP sur les pages critiques : aucun 500 ni 503 ne doit subsister avant validation.
- Vérifier les modules et plugins touchés par la mise à jour : compatibilité de version, hooks actifs, traductions présentes.
- Confirmer le certificat SSL et l'expiration du nom de domaine si l'intervention touche la configuration serveur.
- Valider humainement et nommer la personne qui valide — pas une approbation implicite, une action explicite tracée.
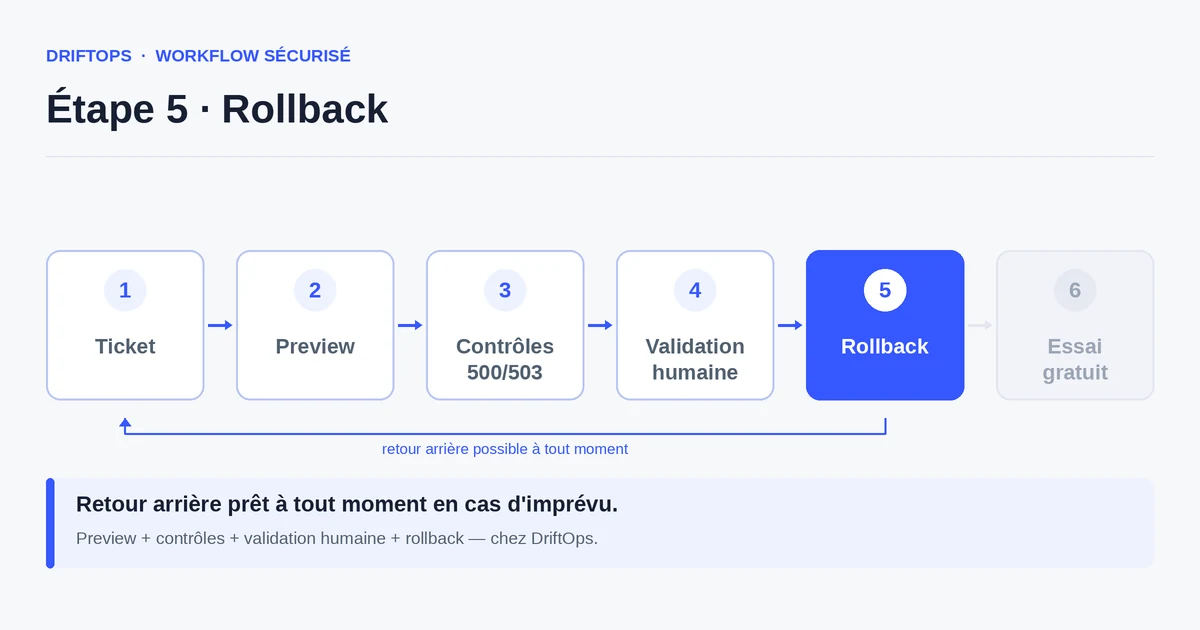
- Préparer le rollback : point de restauration identifié, procédure connue, responsable du déclenchement désigné.
- Surveiller les trente minutes post-publication : logs d'erreurs, alertes uptime, premiers retours clients si intervention visible.
- Documenter dans le journal des changements : date, intervenant, nature de l'action, résultat, durée.
Cette checklist est conçue pour être réutilisée telle quelle, semaine après semaine. Sur DriftOps, chaque ticket de maintenance intègre nativement la trace des étapes franchies, ce qui rend la documentation du journal quasi automatique à la fin du processus.
Tester ce workflow sur votre première intervention de maintenance
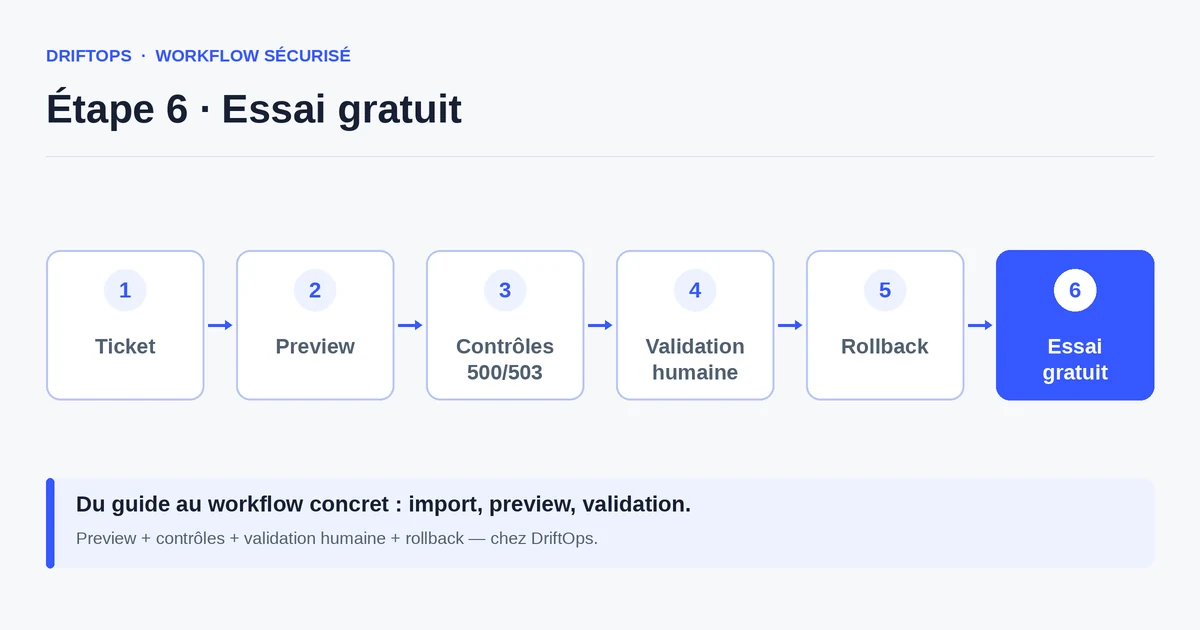
Créez une preview, vérifiez les parcours critiques et conservez la trace de validation avant chaque publication en production.
Démarrer un essai gratuit Voir les tarifs Comprendre le fonctionnementPreuves de validation et journal des changements : comment les tenir
La preuve de validation est le document — ou l'enregistrement numérique — qui atteste qu'une modification a été testée, par qui, selon quelle procédure, et avec quel résultat. Sans cette preuve, la maintenance reste une boîte noire. Avec elle, l'équipe peut répondre précisément à toutes les questions qui se posent après un incident, un audit ou un changement d'intervenant.
Une preuve de validation minimale contient : la date et l'heure de la vérification, l'identité de la personne qui a validé, la liste des parcours testés, le résultat des contrôles techniques (codes HTTP, cache, logs), et la décision finale (publier, reporter, rollback). Elle n'a pas besoin d'être un document complexe — une entrée dans un système de tickets suffit, à condition qu'elle soit systématique et traçable dans le temps.
Le journal des changements est la vue consolidée de toutes ces preuves sur la durée. Il permet de répondre à des questions comme : quand a eu lieu la dernière mise à jour du module de paiement ? Qui a activé le nouveau thème en décembre ? Est-ce que la dégradation des performances du tunnel coincide avec la mise à jour du module de recherche ? Sans journal, ces questions restent sans réponse et les décisions de maintenance reposent sur des impressions plutôt que sur des faits.
Pour mesurer concrètement l'amélioration du processus de maintenance dans le temps, plusieurs indicateurs sont utiles. Le nombre d'incidents détectés en preview (avant publication) par rapport au nombre d'incidents découverts en production — un ratio qui doit progressivement s'inverser. Le délai moyen entre la détection d'une vulnérabilité et son application en production — idéalement inférieur à 72 h pour les correctifs critiques. La fréquence des rollbacks déclenchés — qui doit baisser à mesure que les contrôles en preview deviennent plus rigoureux. Et le temps moyen pour préparer une intervention planifiée — qui diminue quand les procédures sont documentées et partagées.
DriftOps produit ces données nativement. Le journal d'audit conserve chaque action avec son contexte, l'historique des previews est accessible sans manipulation de base de données, et les contrôles 500/503 génèrent des rapports exploitables lors des revues de maintenance mensuelle. Ces données ne nécessitent pas d'outil externe pour être exploitées — elles sont directement visibles dans l'interface, accessible à toute l'équipe sans accès technique particulier.
La FAQ DriftOps détaille comment les agences exploitent ces journaux pour justifier leurs contrats de maintenance auprès de leurs clients : chaque rapport mensuel s'appuie sur des données réelles, pas sur des estimations.
Conclusion : transformer la maintenance en avantage opérationnel
Une boutique ecommerce bien maintenue n'est pas seulement une boutique qui « ne tombe pas ». C'est une boutique dont l'équipe peut publier des correctifs et des mises à jour avec confiance, documenter chaque intervention pour le client et pour elle-même, et détecter les problèmes avant que les visiteurs ne les signalent. Cette confiance opérationnelle se construit lentement, par la répétition de procédures rigoureuses, et elle se perd très vite lors du premier incident mal géré.
Les pratiques présentées dans ce guide — mises à jour priorisées, surveillance multi-dimensionnelle, sauvegardes testées, fenêtres de maintenance communiquées, preuves de validation systématiques — ne sont pas réservées aux grands acteurs du ecommerce avec des équipes DevOps dédiées. Elles sont accessibles à n'importe quelle agence, freelance ou marchand qui accepte de structurer son travail autour d'un cadre clair plutôt que d'improviser à chaque intervention.
DriftOps a été conçu pour rendre ce cadre accessible sans compétences d'infrastructure. Le workflow ticket → preview → contrôles → validation humaine → rollback préparé n'impose pas d'apprendre SSH, Docker ou les commandes Magento CLI. Il impose de prendre le temps de vérifier avant de publier, de nommer qui valide et de conserver la trace de cette décision. C'est précisément ce que la plupart des équipes ecommerce cherchent : non pas moins de rigueur, mais une rigueur atteignable avec les ressources dont elles disposent.
La gestion de la dette technique mérite une mention particulière en conclusion. Elle est rarement urgente mais toujours coûteuse à ignorer. La maintenance régulière est le seul moment où l'équipe peut consacrer du temps à réduire cette dette : remplacer un module abandonné par son équivalent maintenu, simplifier des overrides devenus inutiles, documenter des configurations obscures héritées des premiers mois de la boutique. Ces investissements discrets sont ceux qui rendent les interventions futures plus rapides et moins risquées.
Mettre en place ce cadre de maintenance sur votre boutique
Créez une preview, vérifiez chaque correctif avec les contrôles automatiques et conservez la trace de chaque validation humaine avant publication.
Démarrer un essai gratuit Voir les tarifs Comprendre le fonctionnementQuestions fréquentes
Que recouvre vraiment la maintenance d’une boutique ecommerce ?
Bien au-delà du dépannage d’urgence : les mises à jour de sécurité du core et des modules, la gestion de la dette technique, la surveillance continue et les sauvegardes régulières et testées.
À quelle fréquence faut-il appliquer les mises à jour de sécurité ?
Dès qu’une CVE est publiée pour le core ou un module installé, idéalement en moins de 72 h pour les correctifs critiques, toujours via une preview avant publication.
Une sauvegarde régulière suffit-elle ?
Non. Une sauvegarde jamais restaurée en test n’est pas fiable : il faut effectuer un test de restauration mensuel et différencier les rétentions selon le volume de commandes.
Pourquoi surveiller l’expiration des certificats SSL ?
Un certificat expiré coupe l’accès à la boutique en quelques secondes sans aucun autre symptôme préalable ; prévoyez des alertes à J-60 et J-30 au minimum.
En quoi le patch direct en production est-il risqué ?
Il n’offre aucun filet de sécurité : si la modification casse quelque chose, c’est immédiatement visible par tous les visiteurs et le développeur corrige sous pression.
Que vérifier chaque semaine et chaque mois ?
Chaque semaine : alertes de surveillance, mises à jour disponibles, espace disque, logs et sauvegardes. Chaque mois : application des patches, test de restauration, analyse des performances et revue des modules.
Pourquoi documenter une preuve de validation pour chaque intervention ?
Sans trace écrite de ce qui a été testé, par qui et quand, impossible de relier un incident à une intervention ; avec DriftOps, le journal d’audit rend ces discussions factuelles.
Comment mesurer si la maintenance s’améliore vraiment ?
Suivez le ratio incidents détectés en preview vs en production, le délai d’application des correctifs critiques, la fréquence des rollbacks et le temps de préparation des interventions.
Cette approche est-elle réservée aux grandes équipes DevOps ?
Non. Mises à jour priorisées, surveillance, sauvegardes testées et preuves de validation sont accessibles à n’importe quelle agence ou freelance ; DriftOps rend ce cadre atteignable sans SSH ni Docker.